Un message privé, et 200 000 autres, lisibles par n’importe qui
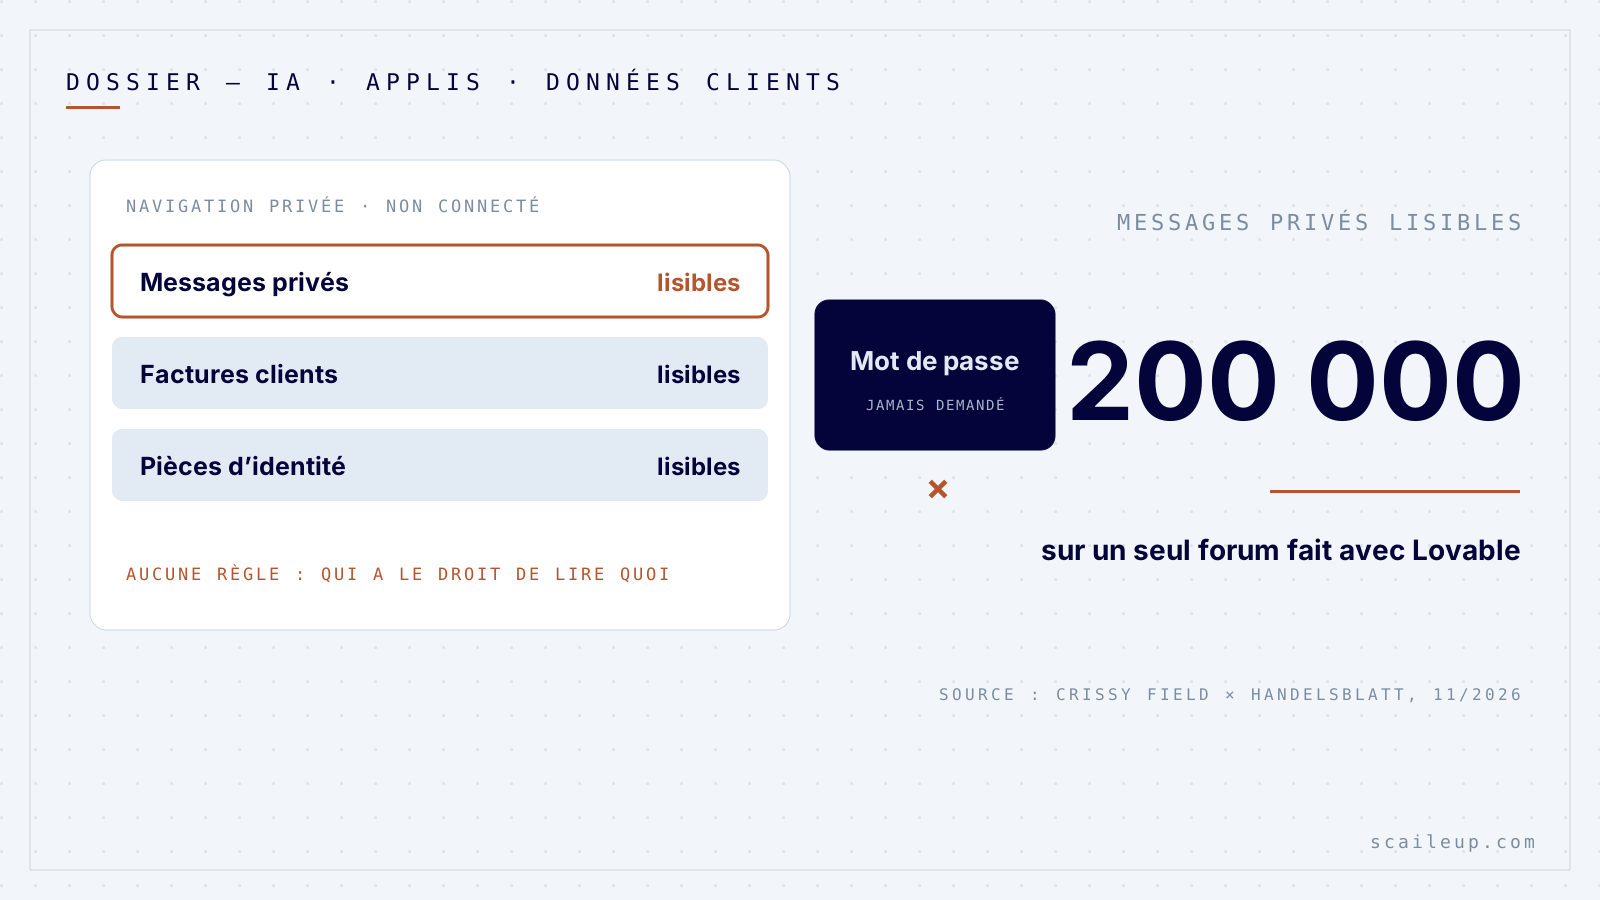
Sur un forum allemand consacré au mode de vie, une membre écrit un message privé à une autre. Ce message fait partie des plus de 200 000 que n’importe quel visiteur pouvait lire, sans compte et sans mot de passe, avec 80 000 profils. Le forum avait été construit avec Lovable, l’outil suédois où l’on décrit son application en quelques phrases et où l’IA écrit le code.
La découverte vient de Crissy Field, une société de sécurité de Hambourg, qui a mené l’enquête avec le quotidien économique Handelsblatt. Lina Knees en a rendu compte le 2 novembre 2026, Sifted et Techzine l’ont reprise dans les deux jours, et la version anglaise du rapport a fait 980 points sur Hacker News le 14 novembre.
Les chiffres : 159 041 projets Lovable repérés dans les archives publiques du web entre décembre 2025 et septembre 2026. 34 545 utilisent Supabase, le service de base de données le plus courant avec Lovable. Sur ces 34 545, 24 664 renvoyaient des données dès le chargement de la page, sans connexion. Des adresses e-mail sortaient de 10 560 tables réparties sur 7 403 sites. Ailleurs, plus de 1 000 lignes avec numéros de passeport, dates d’expiration et nationalités chez un prestataire, des dizaines de milliers de contrats, de factures et d’albums photo, 280 000 e-mails envoyés aux clients d’une entreprise, des résumés par IA des mails internes d’un gestionnaire immobilier, des billets de restaurants et d’organisateurs d’événements.
Les auteurs préviennent eux-mêmes que leur échantillon n’est pas représentatif et que ces nombres ne sont pas un taux de fuite confirmé. Ils n’ont récupéré qu’une partie des données et ne publient pas leur méthode d’accès. Ça ne change rien à l’essentiel.
Ma thèse, et vous pouvez la contester : le coupable n’est ni Lovable ni l’IA. C’est le test le plus simple du monde, que personne n’a fait sur ces applis : les ouvrir sans se connecter et regarder ce qui sort.
Ce qui s’est passé, sans jargon
Une appli Lovable a deux parties. L’écran, que voit le visiteur. Et la base de données, chez Supabase, où sont rangés les messages, les commandes, les fichiers. Pour que l’écran puisse aller chercher ses données, la page contient une clé publique. C’est prévu, ce n’est pas une faille.
Ce qui protège les données, ce sont les règles écrites dans la base : « un client ne lit que ses propres commandes », « un visiteur non connecté ne lit rien ». Chez Supabase, le mécanisme prévu pour ça s’appelle la sécurité au niveau des lignes. Si la règle manque, ou si elle dit « tout le monde peut lire », la clé publique ouvre tout. Le rapport parle d’erreurs de contrôle d’accès qui reviennent selon les mêmes schémas d’une appli à l’autre.
Ce n’est pas une découverte. Au printemps 2025, le chercheur Matt Palmer avait trouvé 170 applis mises en vitrine par Lovable lui-même qui renvoyaient des données personnelles à des visiteurs anonymes, une faille enregistrée sous la référence CVE-2025-48757. Selon Cybernews, Lovable présente le problème comme un réglage connu qui relève de ceux qui construisent l’appli. Les chercheurs précisent que les fonctions de base de données propres à Lovable, disponibles depuis fin 2025, n’entraient pas dans leur étude.
Pourquoi je ne vous dis pas de jeter Lovable
Lovable coûte 25 dollars par mois en offre Pro. Supabase est gratuit pour démarrer, puis 25 dollars par mois en offre Pro. Pour 50 dollars par mois, une entreprise de dix personnes peut avoir son formulaire de réservation, son espace client ou son outil de suivi des devis en un week-end. C’est réel, et c’est utile. En septembre, j’écrivais ici que le coût de construire un logiciel s’est effondré, pas celui de le faire vivre. Cette affaire en est l’illustration la plus nette.
Ce qui a changé, ce n’est pas la qualité du code. Une appli écrite à la main par un développeur peut avoir exactement la même faille. Ce qui a changé, c’est qui construit. Avant, il fallait un développeur, qui avait au moins entendu la question « qui a le droit de lire quoi ». Aujourd’hui, c’est le dirigeant, le commercial, le stagiaire en marketing. L’IA écrit ce qu’on lui demande. Si personne ne lui demande de règle d’accès, personne ne la décide.
Lovable propose un scanner de sécurité dans ses offres payantes. Il aide, mais les chercheurs le disent eux-mêmes : un contrôle automatique ne remplace pas l’examen d’une personne compétente. Le scanner ne sait pas que dans votre entreprise, le planning des techniciens ne doit pas être visible des clients. Vous, si.
Le test des dix minutes, à copier
Voici le test que je fais passer à toute appli construite avec l’IA avant qu’un seul vrai client y entre. Il ne demande aucun outil payant. Le rapport recommande aussi de le refaire après chaque modification importante.
- Étape 1, la porte d’entrée : ouvrez l’appli dans une fenêtre de navigation privée, sans vous connecter, et parcourez toutes les pages. Si un nom, un e-mail, un message ou une facture s’affiche, arrêtez tout.
- Étape 2, la porte du voisin : créez deux comptes de test, A et B. Avec A, passez une commande, envoyez un message, déposez un fichier. Connecté en B, essayez de les voir : dans les listes, dans la recherche, et en changeant le numéro qui apparaît dans l’adresse de la page.
- Étape 3, le tableau de bord : dans Supabase, ouvrez la liste des tables. Chacune doit avoir la sécurité au niveau des lignes activée, et le conseiller de sécurité de Supabase signale celles qui ne l’ont pas.
- Étape 4, la règle en une phrase : pour chaque table, écrivez qui a le droit de lire et d’écrire, puis donnez cette phrase à Lovable. Consigne à coller : « Dans la table commandes, un utilisateur connecté ne peut lire et modifier que ses propres lignes. Un visiteur non connecté ne lit rien. Écris la règle et montre-moi comment la tester. »
- Étape 5, le scanner puis vos yeux : lancez le scanner de sécurité de Lovable avant de publier, puis refaites vous-même les étapes 1 et 2. Le scanner ne connaît pas vos règles métier.
- Étape 6, moins de données : ne demandez pas ce que vous n’utilisez pas. Une appli de réservation n’a pas besoin d’un numéro de passeport.
- Étape 7, la date : notez la date du test dans un coin, et refaites-le à chaque grosse modification.
Si le test échoue avec de vraies données dedans
Fermez d’abord l’accès en ajoutant la règle manquante, puis vérifiez avec les étapes 1 et 2 que la porte est bien fermée. Ensuite, la loi française n’est pas facultative : quand une violation de données personnelles présente un risque pour les personnes concernées, le RGPD demande de la notifier à la CNIL dans les 72 heures après en avoir pris connaissance, et de prévenir les personnes si le risque est élevé. Des numéros de passeport ou des messages privés entrent dans cette case. Je ne connais pas le nombre de petites entreprises françaises concernées par l’étude : le rapport ne le donne pas.
Lundi matin, la liste des applis faites avec l’IA
Lundi, faites la liste de toutes les applis, formulaires et pages que quelqu’un a construits avec un outil d’IA dans votre entreprise, y compris un stagiaire ou un freelance, puis passez l’étape 1 sur chacune : navigation privée, sans compte, dix minutes par appli. Si rien ne sort, vous avez gagné une semaine de tranquillité. Si quelque chose sort, vous l’avez vu avant un chercheur de Hambourg.
Si vous voulez qu’une appli construite avec l’IA soit vérifiée avant d’y mettre vos clients, ou montée dès le départ avec ses règles d’accès, c’est le type de travail que je réalise chez Scaile Up.
Ce sujet vous concerne directement ?
30 minutes d'audit gratuit pour voir ce que ça donnerait dans votre entreprise, chiffres à l'appui.
À lire ensuite
Automatisation et IA · 6 min
United interdit aux assistants d’IA de réserver ses vols : votre entreprise devrait faire l’inverse, avec trois règles écrites
Automatisation et IA · 6 min
Des humains peuvent relire des extraits de votre Gmail passés par Gemini : un compte Google gratuit n’est plus une boîte professionnelle
Équipe et organisation · 6 min
Après la panne Microsoft 365 du 12 novembre, changer de fournisseur ne sert à rien : écrivez la page « si la messagerie tombe »