Quelques dollars, et une adresse de la Maison-Blanche au bout
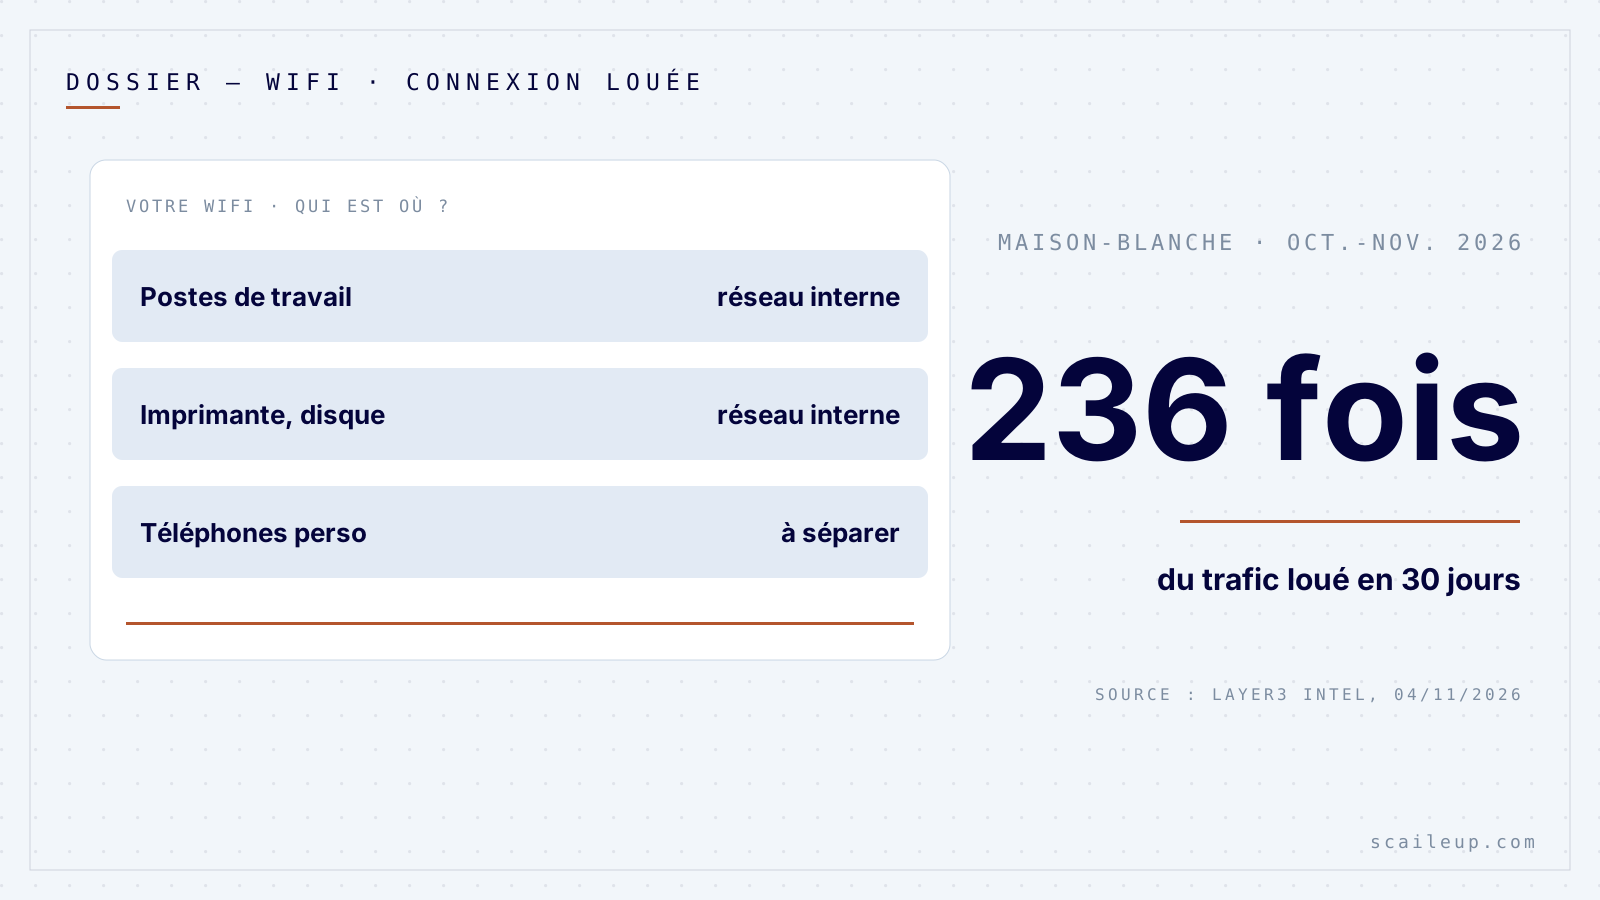
Entre le 5 octobre et le 3 novembre 2026, des chercheurs de la société Layer3 Intel ont fait ce que n’importe qui peut faire avec une carte bancaire : s’abonner, pour quelques dollars, à des services qui louent des connexions internet de particuliers. 236 fois en 30 jours, le trafic qu’ils y faisaient passer est ressorti par le réseau du Bureau exécutif du président américain. Autrement dit, par la Maison-Blanche.
« This is public access », écrit Layer3 : c’est un accès public, ouvert à quiconque s’inscrit. Publié le 4 novembre, le rapport a fait 902 points et 276 commentaires sur Hacker News en quelques heures, et Brian Krebs l’a repris le jour même sur Krebs on Security.
Ma thèse, et vous pouvez la contester : le wifi de votre entreprise n’est pas mieux gardé que celui-là. Votre pare-feu surveille la porte d’entrée, alors que l’appareil en cause se trouve déjà à l’intérieur, dans la poche de quelqu’un.
Ce qui est établi, et ce que personne n’a prouvé
Les chiffres de Layer3 : 6 adresses, de l’activité 26 jours sur 30, 28 services de location différents capables de sortir par ce réseau, et environ la moitié de l’activité entre 17 heures et minuit, heure de Washington. Les bases de Spur et de Synthient classent ces adresses de la même façon. L’heure suggère à Layer3 une personne qui se connecte le soir avec un appareil infecté, plutôt qu’un wifi d’invités.
Maintenant, ce qui manque, et je préfère vous le dire avant qu’on me le reproche. Aucune preuve qu’un client de ces services ait atteint un système interne. Aucune certitude sur l’appareil, sur le nombre de personnes, ni sur le fait qu’elles savaient. Le site RuntimeWire juge même faible la piste de la personne tardive, déduite du seul horaire. Seul l’exploitant du réseau peut relier ces sorties à une machine, et la Maison-Blanche n’avait pas répondu à Krebs au moment de sa publication.
Dernière réserve : Layer3 vend de la détection de ce type de trafic. L’entreprise a donc intérêt à ce qu’on en parle, ce qui n’enlève rien aux recoupements, mais qui se garde en tête.
Pourquoi ce n’est pas une histoire américaine
Lors d’un webinaire de janvier 2026 cité par Krebs, Spur disait avoir trouvé ces connexions louées dans près de 300 réseaux publics, 318 entreprises de services publics, 166 acteurs de santé et 141 sociétés de banque et de finance. Infoblox, de son côté, indique que 65 % de ses clients interrogeaient au moins un domaine lié à ces services. Je n’ai pas de chiffre français à vous donner, et je ne vais pas en inventer. Mais ces téléphones et ces applis sont les mêmes ici.
Pour une PME, je vois deux risques concrets. Le premier est simple : si un inconnu commet une fraude en passant par votre connexion, c’est votre adresse qui apparaît dans les traces, et c’est à vous qu’on posera la question. Le second est plus sérieux. Krebs rappelle que des criminels ont exploité une faille de ces services pour sonder le réseau local de chaque point de sortie, à la recherche de machines à infecter. Chez vous, ce réseau local, c’est l’imprimante, le disque partagé et le poste de la personne qui fait les virements.
Ce que je ferais dans une entreprise de dix personnes
Je n’interdirais pas les téléphones personnels : la règle ne tiendrait pas une semaine. Je ferais trois choses, dans cet ordre.
- Séparer le wifi. Un réseau pour les postes de travail, l’imprimante et le disque partagé, un réseau invité pour tout le reste, téléphones personnels compris. Beaucoup de box et de bornes proposent déjà ce réglage, sans abonnement de plus. C’est le geste qui coupe l’accès au réseau local, le risque le plus sérieux des deux.
- Filtrer les noms de domaine. NextDNS coûte 19,90 € par mois par tranche de 50 salariés en offre Business, et Cloudflare annonce une offre gratuite pour les équipes de moins de 50 utilisateurs. Vous obtenez surtout un journal : c’est en regardant ces requêtes qu’Infoblox a sorti ses 65 %. Aucun filtre ne repère tout, donc il complète le premier geste sans le remplacer.
- Interdire le gratuit douteux sur les postes de l’entreprise : pas de VPN gratuit, pas d’extension de navigateur sans validation, pas d’appli qui paie pour votre bande passante. Sur Windows, retirer les droits d’administrateur aux comptes du quotidien bloque une partie de ces installations, pas les extensions de navigateur.
La fiche à copier
Elle tient en cinq lignes. Collez-la dans un document, répondez par oui ou non, et notez la date. Trois non ou plus : le premier geste passe avant tout le reste cette semaine.
- Les téléphones personnels sont sur un autre wifi que les postes de travail.
- Depuis le wifi invité, on ne voit ni l’imprimante ni le disque partagé.
- Le mot de passe du wifi interne a changé depuis le dernier départ d’un salarié.
- Aucun compte du quotidien n’a les droits d’administrateur sur son poste.
- Quelqu’un a regardé cette année la liste des extensions et des logiciels installés sur les postes.
Votre geste pour lundi
Lundi matin, prenez un téléphone personnel, connectez-le à votre wifi et essayez d’imprimer. Si l’impression part, ce téléphone et toutes ses applis gratuites sont sur le même réseau que vos postes. Comptez vingt minutes pour créer le réseau invité dans l’interface de votre box, puis envoyez ce message à l’équipe :
« Bonjour à tous, à partir d’aujourd’hui, les téléphones personnels et les appareils des visiteurs passent sur le wifi Invité. Le mot de passe est affiché à l’accueil. Si quelque chose ne marche plus, dites-le-moi, je préfère régler un souci d’imprimante qu’une intrusion. »
Pour un contrôle de plus, la page gratuite de Layer3 indique si l’adresse de votre connexion figure dans sa base. Un résultat propre dit seulement qu’elle n’y figure pas à cet instant : ce n’est pas une garantie.
Chez Scaile Up, je cartographie les outils et les accès d’une entreprise avant d’y brancher la moindre automatisation : c’est le point de départ de nos missions d’automatisation et d’IA.
Ce sujet vous concerne directement ?
30 minutes d'audit gratuit pour voir ce que ça donnerait dans votre entreprise, chiffres à l'appui.
À lire ensuite
Gestion et finances · 6 min
Les frigos des supermarchés ont été piratés deux fois en trois semaines : une alerte ne protège personne sans un nom et une date
Gestion et finances · 6 min
Résilier un contrat ne fait rien partir : demandez d’abord qui débranche, et à quelle date
Automatisation et IA · 6 min
Google va couper sa recherche aux écoles qui refusent son IA : refuser ne vaut rien si vous ne pouvez pas partir
Comment on loue une connexion sans le savoir
Le mécanisme tient en trois étapes. Une application gratuite embarque un petit morceau de code : un VPN gratuit, une extension de navigateur, un jeu, une appli qui promet de vous payer pour votre bande passante. Ce code revend ensuite discrètement l’accès à la connexion de l’appareil, souvent sans que son propriétaire le sache, selon la description qu’en donne Layer3. Enfin, un client inconnu fait passer son trafic par là, et le site qu’il visite voit une connexion ordinaire au lieu d’un serveur loué.
Le prix explique le succès du système. « Some of these resellers sell bandwidth for as low as 60 cents a Gigabyte », dit Ben Brundage, de la société Synthient, cité par Krebs : certains revendeurs descendent à 60 cents le gigaoctet. Tous les clients ne sont pas des escrocs, mais ces connexions servent aussi à masquer l’origine d’une attaque.
Dans le cas de la Maison-Blanche, Synthient attribue une partie de l’activité à plusieurs installations sous Windows 11 d’Infatica, un programme que Krebs décrit comme souvent intégré à des applications « gratuites », sur mobile comme sur ordinateur.