Personne n’a cliqué, et 45 appareils ont été visés
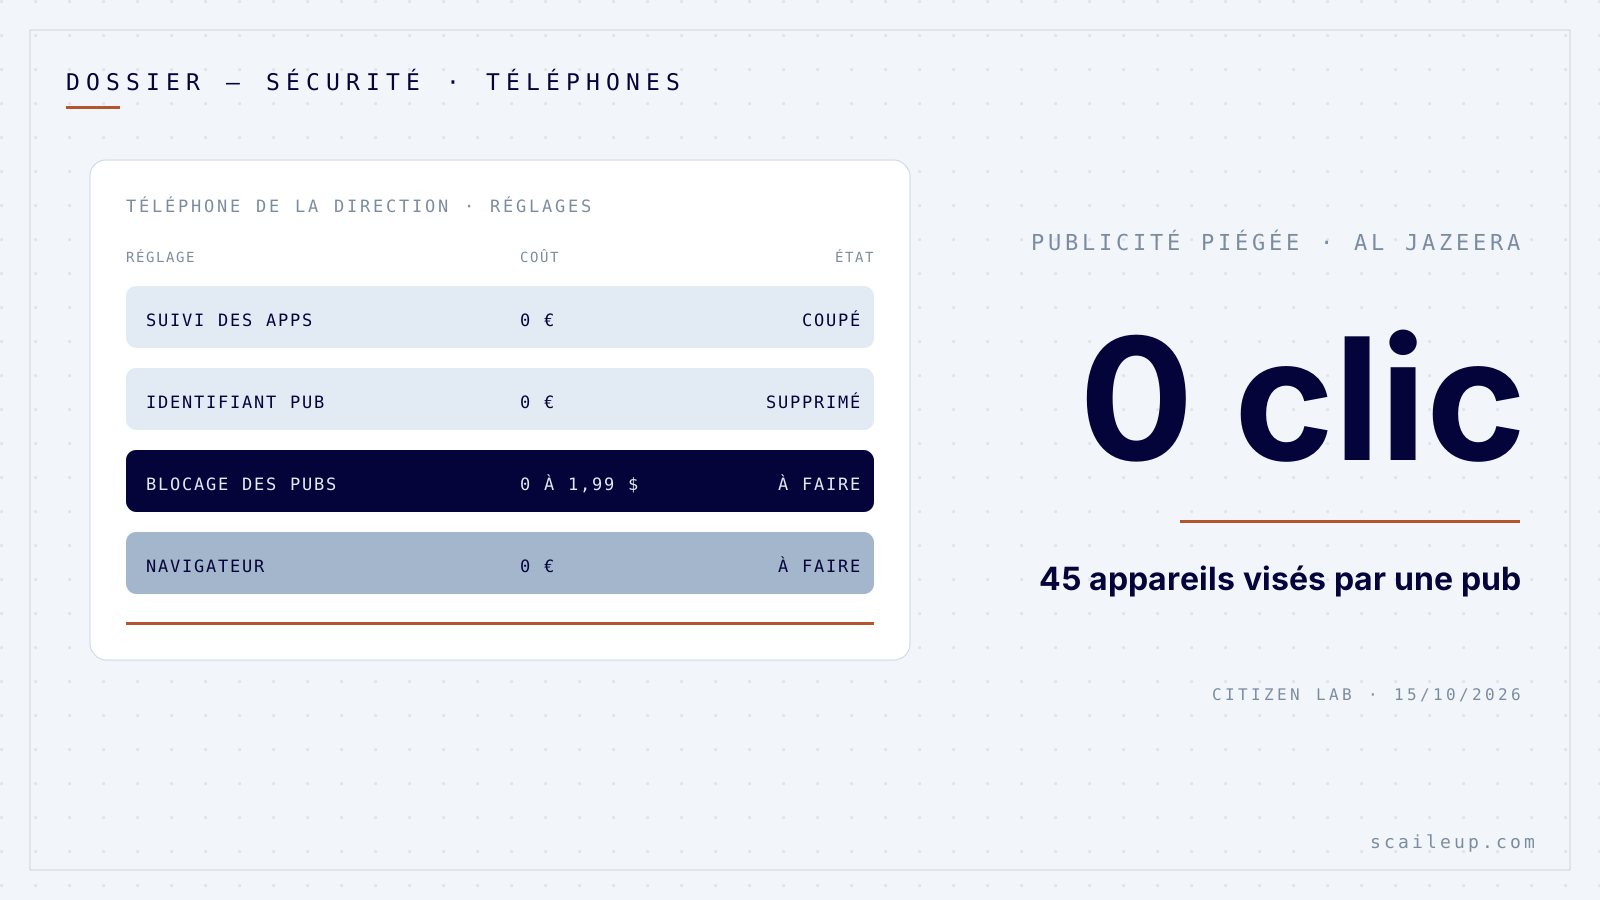
Chez Al Jazeera, la chaîne d’information internationale, au moins 45 appareils ont été visés en 2024 et 2025 par un logiciel espion. Aucun journaliste n’a ouvert de pièce jointe ni cliqué sur un lien piégé. Il a suffi qu’une publicité s’affiche sur leur écran.
C’est ce que raconte le Citizen Lab de l’université de Toronto dans un rapport publié le 15 octobre 2026. Le laboratoire parle de la première confirmation publique d’un logiciel espion installé sans clic par une publicité ciblée, une technique qu’il a baptisée AdFection. Le rapport a dépassé 430 votes et 580 commentaires sur Hacker News dans la journée.
Ma thèse, et vous pouvez la contester : le téléphone d’un dirigeant ne devrait afficher aucune publicité. Pas pour faire plaisir aux puristes de la vie privée, mais parce que la publicité est devenue un tuyau qui sait exactement qui vous êtes, et que n’importe qui peut louer ce tuyau. Le fermer prend un quart d’heure.
Une régie publicitaire qui choisissait ses cibles
L’histoire commence par une entreprise israélienne, Discover-Tech, qui se présentait comme une régie publicitaire normale. Elle achetait des espaces sur les mêmes places de marché que tout le monde, celles qui remplissent en quelques millisecondes les bannières de vos applications et des sites d’actualité. Le Citizen Lab a vu ses publicités sur les sites de la CBC et de Yahoo, et dans une application de sudoku sur Android.
Le mécanisme est simple à comprendre. Quand une publicité s’affiche, elle contient un petit programme qui appelle le serveur de la régie. Ce serveur reçoit l’identifiant publicitaire de votre téléphone, votre adresse internet et les cookies de la page. Pour presque tout le monde, il ne renvoie rien de spécial. Pour la personne choisie, il renvoie le code qui installe le logiciel espion de Candiru, un vendeur israélien déjà épinglé par Microsoft et le Citizen Lab en 2021.
L’ampleur est le second choc. Le laboratoire a trouvé un serveur de Discover-Tech qui publiait près de 4 milliards d’enchères publicitaires entre mars et juin 2026. Sur ces quatre mois, ses publicités ont été diffusées dans près de 200 000 applications et sites, dans des dizaines de pays. Google et le registre d’IAB Europe l’ont exclue début octobre 2026, à la suite de l’enquête.
Vous n’êtes pas une cible de Candiru, et ça ne change pas grand-chose
Soyons honnêtes : un logiciel espion de ce niveau coûte cher, et il vise des journalistes, des diplomates, des opposants. Le gérant d’une entreprise de vingt salariés à Lyon n’est pas sur la liste. Si je m’arrêtais là, l’article serait une curiosité.
Ce qui me fait écrire, c’est une phrase du rapport : même quand l’utilisateur n’est pas visé, la publicité collecte quand même des données de son navigateur et les renvoie à la régie. Autrement dit, le tuyau fonctionne pour tout le monde. Il sert d’abord à repérer et à suivre, et seulement ensuite, pour une poignée de personnes, à attaquer.
Or votre téléphone professionnel contient tout ce qui intéresse un fraudeur ordinaire : vos mails, votre banque, vos codes de validation reçus par SMS, votre agenda. Les escroqueries au faux virement commencent presque toujours par une phase de repérage : qui signe les paiements, quand le gérant est en déplacement, quel fournisseur on paie chaque mois. Tout ce qui renseigne sur vous, à votre insu, aide cette phase.
Et le jour où une technique comme AdFection devient moins chère, ce qui arrive toujours aux outils d’attaque, vous préférerez avoir fermé la porte avant.
Les quatre réglages qui ferment le tuyau
Le Citizen Lab donne lui-même la liste pour les particuliers et les organisations : bloquer la publicité, couper le suivi publicitaire, réinitialiser l’identifiant publicitaire, choisir un navigateur qui bloque le pistage. Voici comment je le traduis pour une petite équipe, avec les outils et leurs prix.
- iPhone : Réglages, Confidentialité et sécurité, Suivi, désactiver « Autoriser les apps à demander à vous suivre ». Puis Confidentialité et sécurité, Publicités Apple, désactiver les publicités personnalisées. Gratuit, deux minutes.
- Android : Paramètres, Google, Toutes les options puis Annonces, « Supprimer l’identifiant publicitaire ». Sans identifiant, la régie ne peut plus vous reconnaître d’une application à l’autre. Gratuit, une minute.
- Blocage au niveau du téléphone entier : NextDNS, gratuit jusqu’à 300 000 requêtes par mois, 1,99 dollar par mois au-delà. On installe un profil, et les publicités disparaissent aussi dans les applications, pas seulement dans le navigateur. C’est le réglage qui aurait coupé la chaîne décrite par le rapport.
- Navigateur : Brave, gratuit, ou Firefox avec l’extension uBlock Origin, gratuite elle aussi. Sur ordinateur, comptez cinq minutes.
Ce que ça coûte, et ce que ça casse
Pour une équipe de dix personnes, le calcul tient en une ligne : dix comptes NextDNS gratuits suffisent presque toujours, ou un seul compte payant à 1,99 dollar par mois partagé entre les téléphones de la direction. Le vrai coût est le temps : un quart d’heure par personne, une fois.
Ce que ça casse, il faut le dire aussi. Quelques sites gratuits affichent un message vous demandant de couper votre bloqueur. Certaines applications gratuites vivent de la publicité, et leurs éditeurs n’aiment pas ça. Et si votre métier consiste à acheter de la publicité, vous aurez besoin d’un navigateur à part, sans bloqueur, pour vérifier vos campagnes. Rien de tout cela ne justifie de laisser le téléphone du gérant ouvert.
Sur les téléphones fournis par l’entreprise, le Citizen Lab recommande d’aller plus loin : couper le suivi publicitaire de façon centralisée, avec un outil de gestion des appareils. Apple Business Manager est gratuit, et Google Workspace inclut une gestion de base des téléphones dans ses formules professionnelles. Au-delà de dix appareils, c’est le bon moment pour s’y mettre.
Le message à envoyer à votre équipe
Je ne crois pas aux chartes de sécurité de huit pages que personne ne lit. Je crois aux messages courts qu’on peut suivre dans le métro. Voici celui que j’enverrais, à copier tel quel :
« Bonjour à tous. Une enquête publiée le 15 octobre montre qu’une simple publicité affichée sur un téléphone a suffi à y installer un logiciel espion, sans aucun clic. Ce n’est pas une raison de paniquer, c’est une raison de prendre cinq minutes. Sur iPhone : Réglages, Confidentialité et sécurité, Suivi, tout désactiver. Sur Android : Paramètres, Google, Annonces, Supprimer l’identifiant publicitaire. Répondez-moi “fait” quand c’est bon. Ceux qui ont un téléphone de l’entreprise, je passe installer le bloqueur avec vous cette semaine. »
Le « répondez-moi fait » compte plus que tout le reste. Sans retour, vous ne savez pas qui l’a fait, et vous ne le saurez jamais.
Le geste pour lundi matin
Lundi, prenez votre propre téléphone, celui qui reçoit les codes de la banque, et faites les deux premiers réglages de la liste. Puis installez NextDNS et ouvrez votre application gratuite préférée : si la bannière du bas a disparu, la porte est fermée. Ensuite seulement, envoyez le message à l’équipe.
Si vous voulez qu’on fasse le tour des appareils et des accès de votre entreprise avec vous, c’est le genre de point que je traite en audit.
Ce sujet vous concerne directement ?
30 minutes d'audit gratuit pour voir ce que ça donnerait dans votre entreprise, chiffres à l'appui.
À lire ensuite
Équipe et organisation · 6 min
Un équipement connecté sans responsable des mises à jour est une porte ouverte : des pirates viennent de chauffer à 50 degrés les frigos de centaines de supermarchés
Équipe et organisation · 6 min
Une réunion récurrente sans décision écrite devrait être supprimée d’office : un site qui joue de fausses réunions vient de le prouver
Développement commercial · 6 min
Au-delà d’un tiers de vos ventes sur une plateforme, ce n’est plus vous qui fixez vos prix : Amazon vient d’en donner la preuve