Trois nuits de prison pour un compte qu’elle n’a jamais ouvert
En avril 2026, des policiers du shérif frappent chez Amanda Smith, dans le nord de la Pennsylvanie, avec un mandat d’arrêt venu de l’Arkansas, à plus de 1 600 kilomètres de chez elle. Elle passe trois nuits en prison. Le motif : fraude informatique. Un escroc avait convaincu un acheteur de Facebook Marketplace de verser 1 000 dollars sur un compte Cash App, l’application de paiement de Block, ouvert au nom d’Amanda Smith avec son numéro de sécurité sociale et sa date de naissance. Elle affirme n’avoir jamais utilisé Cash App.
Le détail qui m’a fait écrire cet article est ailleurs. Cash App refuse de lui donner la moindre information sur ce compte, parce qu’elle ne peut pas prouver qu’il est à elle. Pour se défendre d’avoir ouvert le compte, il lui faudrait prouver qu’il est le sien. L’affaire dure depuis environ six mois. Gadget Review évoque trois chefs d’accusation et jusqu’à six ans de prison encourus, des chiffres qu’il dit ne pas avoir pu vérifier lui-même. Source principale : Joseph Cox, 404 Media, 21 octobre 2026. L’histoire a fait 611 points et 604 commentaires sur Hacker News le lendemain.
Ma thèse, et vous pouvez la contester : contre l’usurpation d’identité, un contrôle de dix minutes une fois par an vous protège mieux que les garanties vendues en option par les banques et les assureurs. Pas parce que ces garanties sont inutiles, mais parce que le contrôle produit la seule chose qui manque à Amanda Smith : une trace datée d’avant le problème.
Vos données sont déjà dehors, et ce n’est pas votre faute
Vous pensez peut-être que ça n’arrive qu’aux Américains, dont le numéro de sécurité sociale circule partout. Le cas français le plus proche date de cette année. Le 18 février 2026, la DGFiP a annoncé qu’un pirate avait consulté FICOBA, le fichier national qui recense tous les comptes bancaires ouverts en France. Il n’a rien cassé : il a utilisé, de fin janvier au 13 février, les identifiants d’un agent d’une autre administration qui avait un accès légitime. La presse a parlé d’environ 1,2 million de comptes consultés, la FAQ de la DGFiP de moins de 1 % des coordonnées du fichier. Sont sortis le nom, l’adresse et l’IBAN, pas les soldes ni les mots de passe. Sources : Futura et IT-Connect, février 2026, réponse ministérielle publiée à l’Assemblée nationale le 28 avril 2026, qui rappelle un incident du même type sur des fichiers de police en décembre 2025.
Un nom, une adresse, un IBAN et une date de naissance trouvée ailleurs : c’est exactement ce qu’il faut pour se faire passer pour vous auprès d’un service qui vérifie mal. Je ne vais donc pas vous conseiller de protéger vos données. Une partie est sortie sans que vous y soyez pour rien. La question utile devient : comment savoir vite que quelqu’un s’en sert ?
Pourquoi une garantie ne règle pas le problème d’Amanda
Les garanties « usurpation d’identité » remboursent des frais d’avocat et aident aux démarches. C’est utile, je ne dis pas le contraire. Mais elles interviennent après la découverte, et la découverte d’Amanda Smith, c’est un policier sur son perron. À ce moment-là, ce qui manque n’est pas un remboursement, c’est une preuve : un document daté qui montre que, tel jour, elle avait vérifié ce qui existait à son nom et que ce compte n’en faisait pas partie, ou une plainte déposée le jour même où elle l’a découvert.
L’assurance arrive après. Le contrôle arrive avant. Et en France, le contrôle principal est gratuit depuis le 6 janvier 2025. L’administration le présente elle-même comme le moyen de vérifier qu’aucun compte n’a été ouvert frauduleusement à votre nom.
Le contrôle des dix minutes, pour vous
Voici l’ordre que je suis, une fois par an, au même jour :
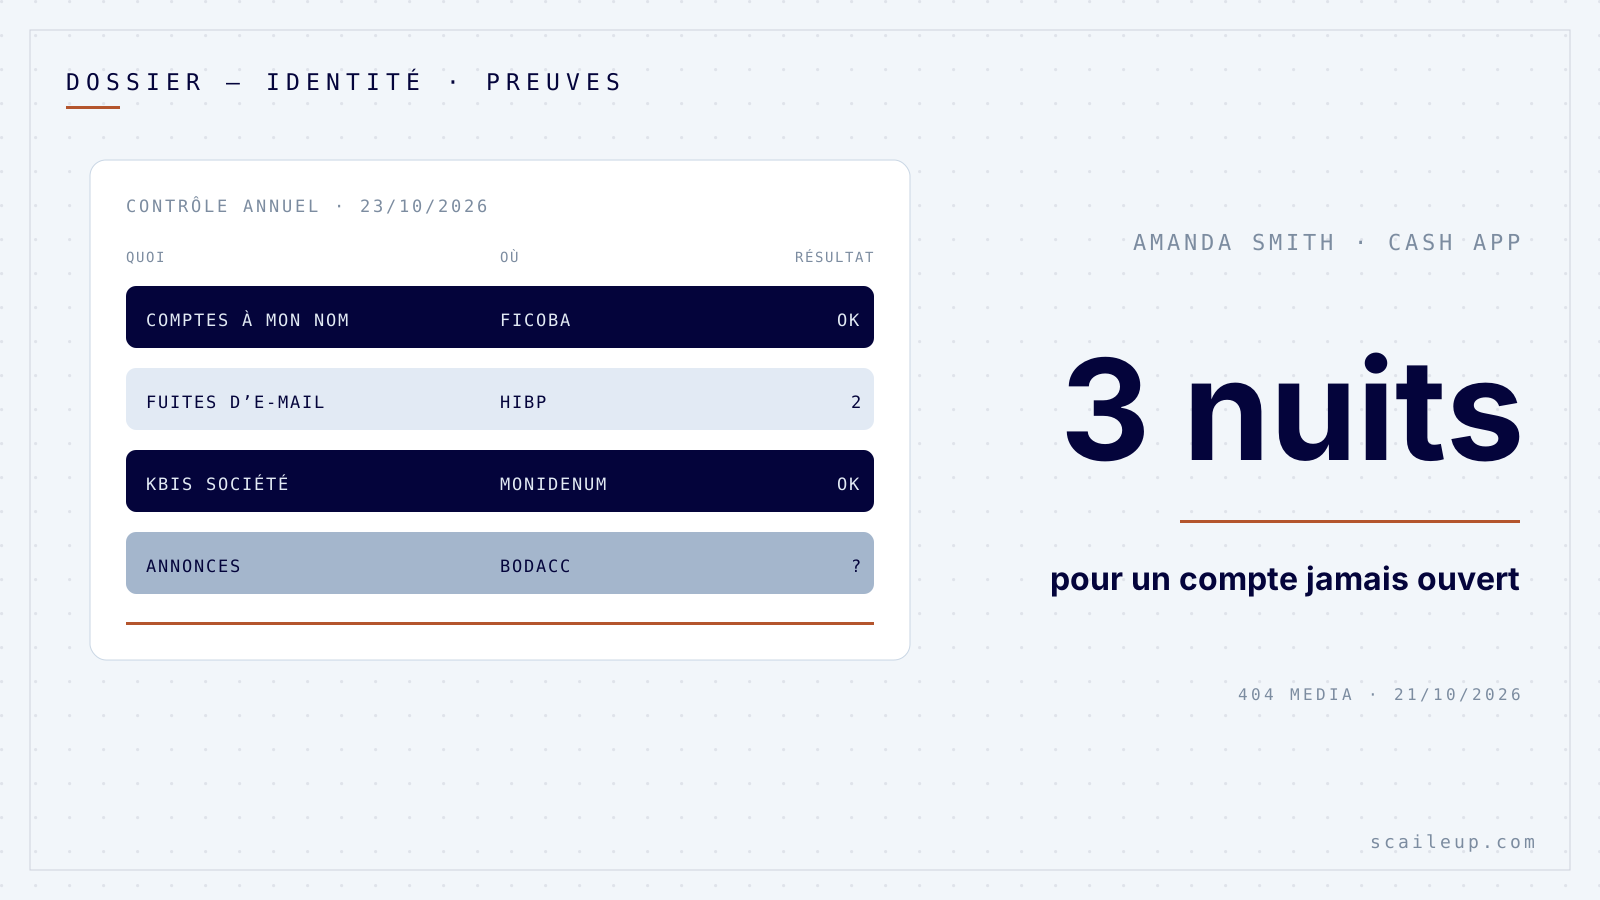
- Connectez-vous à votre espace particulier sur impots.gouv.fr, menu Autres services, puis Accéder au fichier FICOBA. Gratuit. La réponse arrive dans votre messagerie sécurisée du même site. Elle liste les comptes actifs dont vous êtes titulaire ou cotitulaire, dans toutes les banques.
- Comparez la liste avec les comptes que vous connaissez. Une ligne inconnue, même un livret à 0 euro, se signale tout de suite à la banque concernée, puis fait l’objet d’une plainte pour usurpation d’identité au commissariat ou à la gendarmerie.
- Tapez votre adresse e-mail principale sur Have I Been Pwned, gratuit. Le site liste les fuites connues où elle apparaît. Changez le mot de passe de tout service cité.
- Rangez une capture de chaque résultat dans un dossier nommé avec la date du jour.
Le même contrôle, pour votre société
Une entreprise a, elle aussi, une identité qu’on peut emprunter : sa raison sociale, son SIREN, son Kbis, son IBAN. Le service FICOBA en ligne est réservé aux particuliers, donc pour la société je surveille autre chose : ce que le registre dit d’elle.
- Téléchargez le Kbis de votre société sur monidenum.fr, le service d’Infogreffe, gratuit pour son dirigeant. Vérifiez trois lignes : le nom du dirigeant, l’adresse du siège, l’activité.
- Cherchez votre SIREN sur bodacc.fr, gratuit. Chaque modification de votre société y est publiée. Une annonce que vous n’avez pas demandée, un changement de dirigeant ou un transfert de siège, est l’alerte la plus grave de cette liste.
- Demandez à votre banque professionnelle la liste des personnes habilitées sur chaque compte de la société, et barrez celles qui sont parties.
La fiche à copier
Je la garde dans un simple tableur, une ligne par année. Six colonnes suffisent :
- Date du contrôle.
- FICOBA : nombre de comptes listés, et « conforme » ou le nom de la ligne inconnue.
- Have I Been Pwned : nouvelles fuites depuis l’an dernier, et mots de passe changés.
- Kbis : dirigeant, siège et activité conformes, oui ou non.
- Bodacc : dernière annonce publiée, et si vous l’aviez demandée.
- Banque professionnelle : personnes habilitées, et accès retirés.
Ce que ça coûte et ce que ça rapporte
En argent, rien : les cinq services cités sont gratuits. En temps, dix minutes pour vous, cinq pour la société, une fois par an. La première fois prend un peu plus, le temps de retrouver ses identifiants sur impots.gouv.fr.
Ce que ça rapporte, je ne peux pas le chiffrer pour vous, et je ne vais pas inventer un chiffre. Je peux seulement décrire l’autre scénario : un compte ouvert à votre nom il y a dix-huit mois, découvert le jour où une banque, un fournisseur ou un policier vous le signale, et aucune trace pour montrer depuis quand vous auriez pu le savoir. Le dossier daté ne vous innocente pas tout seul. Il vous donne un point de départ que l’autre camp ne peut pas contester.
Ce que vous pouvez faire lundi
Ouvrez impots.gouv.fr, demandez votre liste FICOBA, et créez dans votre agenda un rappel annuel à la même date, intitulé « contrôle identité ». Quand la réponse arrive, faites la capture et rangez-la. C’est le dossier qu’Amanda Smith n’avait pas.
Chez Scaile Up, j’automatise ce genre de contrôle récurrent pour mes clients : le rappel, la liste à cocher et le dossier de preuves daté qui se range tout seul.
Ce sujet vous concerne directement ?
30 minutes d'audit gratuit pour voir ce que ça donnerait dans votre entreprise, chiffres à l'appui.
À lire ensuite
Gestion et finances · 6 min
Le matériel qui garde vos accès ne s’achète jamais au rabais : des portefeuilles Ledger vendus presque moitié prix cachaient une puce espion
Gestion et finances · 6 min
L’abonnement IA pour tout le monde est une erreur : Microsoft et Meta viennent de rationner l’IA de leurs propres salariés
Développement commercial · 6 min
Votre politique de confidentialité promet ce que votre site ne fait pas : Meta vient d’être condamnée à 25 milliards de dollars pour le même écart