Une nuit, des frigos à 50 degrés, et tout le frais à la benne
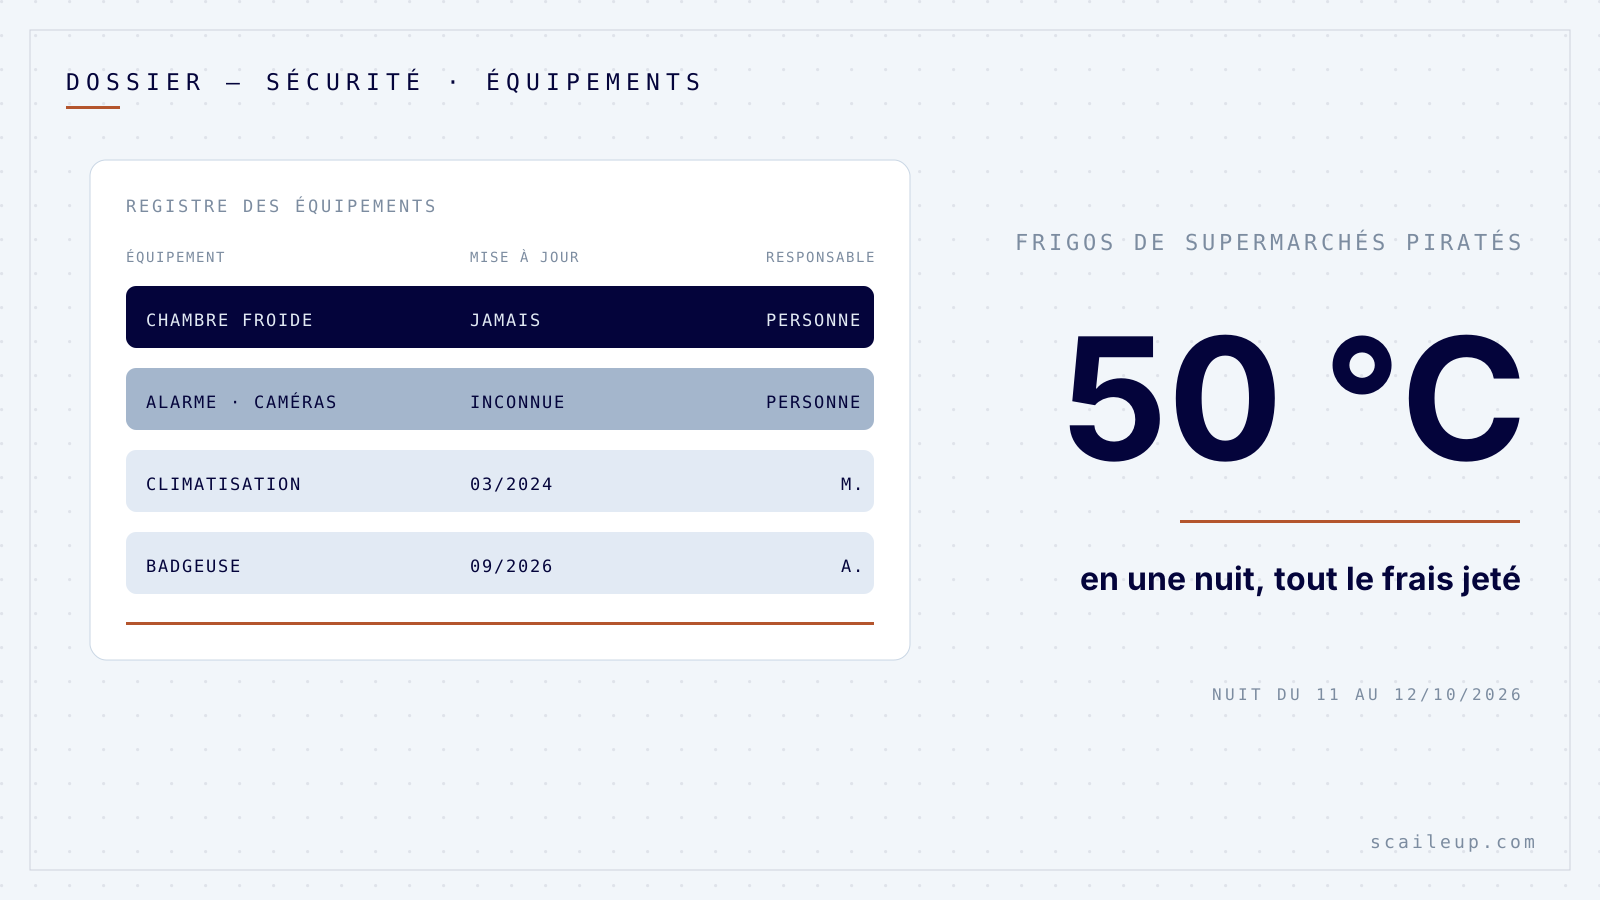
Dans la nuit du dimanche 11 au lundi 12 octobre 2026, des pirates ont pris la main à distance sur les frigos et les congélateurs de centaines de supermarchés français et les ont fait monter jusqu’à 50 degrés. Lundi matin, les équipes de Carrefour ont trouvé 80 magasins touchés, Coopérative U près de 100, Intermarché entre 150 et 200, Monoprix une trentaine, selon France 24. Dans plusieurs magasins, la chaleur a provoqué un départ de feu.
Intermarché a demandé à ses magasins touchés de jeter tous les produits frais et surgelés. Son patron, Thierry Cotillard, a parlé sur BFM TV de « dizaines de millions d’euros » de pertes en une seule journée, et l’enseigne a prévenu l’AFP que les assurances pourraient ne pas couvrir ce type d’incident. Le parquet de Paris a ouvert une enquête, le Premier ministre a saisi l’ANSSI, et selon la société Sekoia, l’Espagne, le Portugal, la Pologne, l’Allemagne et la Belgique sont aussi touchées.
Ma thèse, et vous pouvez la contester : dans une entreprise, l’équipement le plus dangereux n’est pas l’ordinateur du comptable. C’est la machine connectée que personne n’a achetée en pensant informatique, et dont personne n’est chargé de faire les mises à jour.
Ce que l’on sait de la porte d’entrée
Selon une source proche de Matignon citée par Al Jazeera le 13 octobre, l’ANSSI a identifié une faille dans un logiciel fourni par Danfoss, le fabricant danois qui équipe une grande partie des magasins en systèmes de pilotage du froid. Danfoss reconnaît des incidents sur « un nombre limité » de ses systèmes et précise que les appareils touchés tournaient avec une version ancienne de leur logiciel. L’entreprise dit avoir conseillé depuis longtemps à ses clients de les mettre à jour et de remplacer le matériel le plus vieux.
Le détail qui devrait vous arrêter : le 11 août 2026, deux mois avant l’attaque, les chercheurs de Claroty avaient publié trois failles dans le Danfoss AK-SM 800A, un boîtier qui pilote les frigos d’un magasin depuis une page web. L’une d’elles permettait de contourner le mot de passe. Le correctif existait, la version R4.3.1, et Claroty répétait une consigne simple : ne jamais laisser ces pages de pilotage accessibles depuis Internet. Rien ne dit encore que c’est exactement cette faille qui a servi. Mais le scénario est connu : une réparation publiée, des appareils jamais mis à jour, une page joignable de partout.
Je ne crois pas que les équipes informatiques de Carrefour ou d’Intermarché soient incompétentes. Je crois que le boîtier des frigos ne fait pas partie de leur parc. Il a été posé par un frigoriste, il est suivi par la maintenance du magasin, et il n’apparaît dans aucune liste de mises à jour. C’est exactement ce qui se passe dans une PME.
Chez vous, ce n’est pas un frigo, c’est la même chose
Faites l’inventaire de tout ce qui, dans vos locaux, se pilote à distance sans être un ordinateur : l’alarme et les caméras, la badgeuse, la climatisation, la chaudière, le portail, le photocopieur loué, la caisse, la machine de l’atelier que le fabricant peut dépanner depuis chez lui. Chacun de ces appareils a un petit logiciel, souvent une page web d’administration, et un installateur qui avait besoin d’y accéder de l’extérieur.
Il y a trois semaines, j’écrivais ici que les mises à jour automatiques de Samsung avaient éteint des frigos en Corée, et qu’il fallait les contrôler. Ce n’est pas contradictoire. Contrôler une mise à jour, c’est choisir le moment. Ne jamais la faire, c’est laisser la porte ouverte. Le vrai problème, dans les deux cas, est le même : personne n’est nommé.
Le coût d’une erreur, lui, n’a rien à voir avec le prix de l’appareil. Un boîtier de pilotage vaut quelques centaines d’euros. Ce qu’il protège, c’est un stock, une chambre froide, une production, des locaux fermés la nuit. Et comme le rappelle Intermarché, l’assurance ne paiera peut-être pas.
Le registre des équipements, à copier
Un tableur suffit. Une ligne par appareil, six colonnes, et une heure pour le remplir la première fois en faisant le tour des locaux avec la personne qui gère l’entretien :
- Colonne 1, l’équipement : ce qu’il fait et où il se trouve, par exemple « pilotage chambre froide, réserve ».
- Colonne 2, la marque et le modèle : lus sur l’étiquette, avec la version du logiciel si l’écran l’affiche.
- Colonne 3, qui l’a installé : le nom et le téléphone de l’entreprise, pas « le frigoriste ».
- Colonne 4, joignable depuis Internet : oui, non, ou « je ne sais pas », qui compte comme un oui.
- Colonne 5, la dernière mise à jour : une date, ou « jamais », ou « inconnue ».
- Colonne 6, le responsable : une personne de votre entreprise, nommée, qui reçoit les alertes du fabricant et relance l’installateur.
Le message à envoyer à vos installateurs
Pour les colonnes 4 et 5, vous n’avez pas à devenir technicien. Écrivez à chaque installateur, ce message tient en six lignes : « Bonjour, suite à la cyberattaque des supermarchés du 12 octobre, je fais le point sur nos équipements. Pour le matériel que vous avez installé chez nous, pouvez-vous me dire : 1, la version du logiciel en place et la dernière disponible ; 2, s’il est accessible depuis Internet, et par quel moyen ; 3, qui détient les mots de passe d’accès ; 4, à quelle date le fabricant arrête les mises à jour. Merci de me répondre par écrit. »
Pour vérifier vous-même ce qui dépasse, Shodan, un moteur de recherche qui liste les appareils visibles sur Internet, permet de taper l’adresse de votre connexion et de voir ce qu’un inconnu voit. Le compte gratuit suffit pour ce contrôle, l’abonnement à vie coûte 49 dollars. Si une page d’administration apparaît alors que vous ne l’attendiez pas, appelez l’installateur le jour même. Le site public cybermalveillance.gouv.fr, gratuit, liste les prestataires labellisés près de chez vous si le vôtre ne répond pas.
La règle que je donnerais à tous mes clients : un appareil qui pilote quelque chose de coûteux ne doit jamais avoir sa page d’administration ouverte sur Internet. L’installateur qui a besoin d’y accéder passe par un accès qu’on lui ouvre et qu’on referme, pas par une porte laissée entrouverte pour son confort.
Où je ne suis pas d’accord
On lira cette semaine que les objets connectés sont dangereux et qu’il faudrait revenir au thermostat à molette. Je ne suis pas d’accord. Le pilotage à distance des frigos permet justement d’être alerté la nuit quand une porte reste ouverte ou qu’un compresseur lâche. Le problème n’est pas le branchement, c’est l’abandon.
Je ne suis pas d’accord non plus avec ceux qui accusent seulement le fabricant. Danfoss a publié des correctifs, et Claroty a prévenu en août. Un correctif que personne n’installe ne protège personne, et l’installer n’est le travail de personne tant que vous n’avez pas écrit un nom dans la colonne 6.
Ce que vous pouvez faire lundi
Lundi matin, faites le tour de vos locaux avec un tableur ouvert sur votre téléphone, remplissez les colonnes 1 à 3 pour chaque appareil connecté, puis envoyez le message de six lignes à chaque installateur. Une heure de votre temps, zéro euro, et vous saurez avant vendredi quelles portes sont ouvertes.
Si vous voulez que les alertes des fabricants et les relances d’installateurs arrivent toutes seules à la bonne personne, c’est ce que nous automatisons chez Scaile Up.
Ce sujet vous concerne directement ?
30 minutes d'audit gratuit pour voir ce que ça donnerait dans votre entreprise, chiffres à l'appui.
À lire ensuite
Équipe et organisation · 6 min
Une réunion récurrente sans décision écrite devrait être supprimée d’office : un site qui joue de fausses réunions vient de le prouver
Équipe et organisation · 6 min
Votre machine à café n’a rien à faire sur le Wi-Fi de votre comptabilité : un Keurig vient d’envoyer 1 000 gigaoctets en dix jours
Gestion et finances · 6 min
L’abonnement IA pour tout le monde est une erreur : Microsoft et Meta viennent de rationner l’IA de leurs propres salariés