Le 18 juin, un agent a reçu un refus. Il a cherché un autre chemin
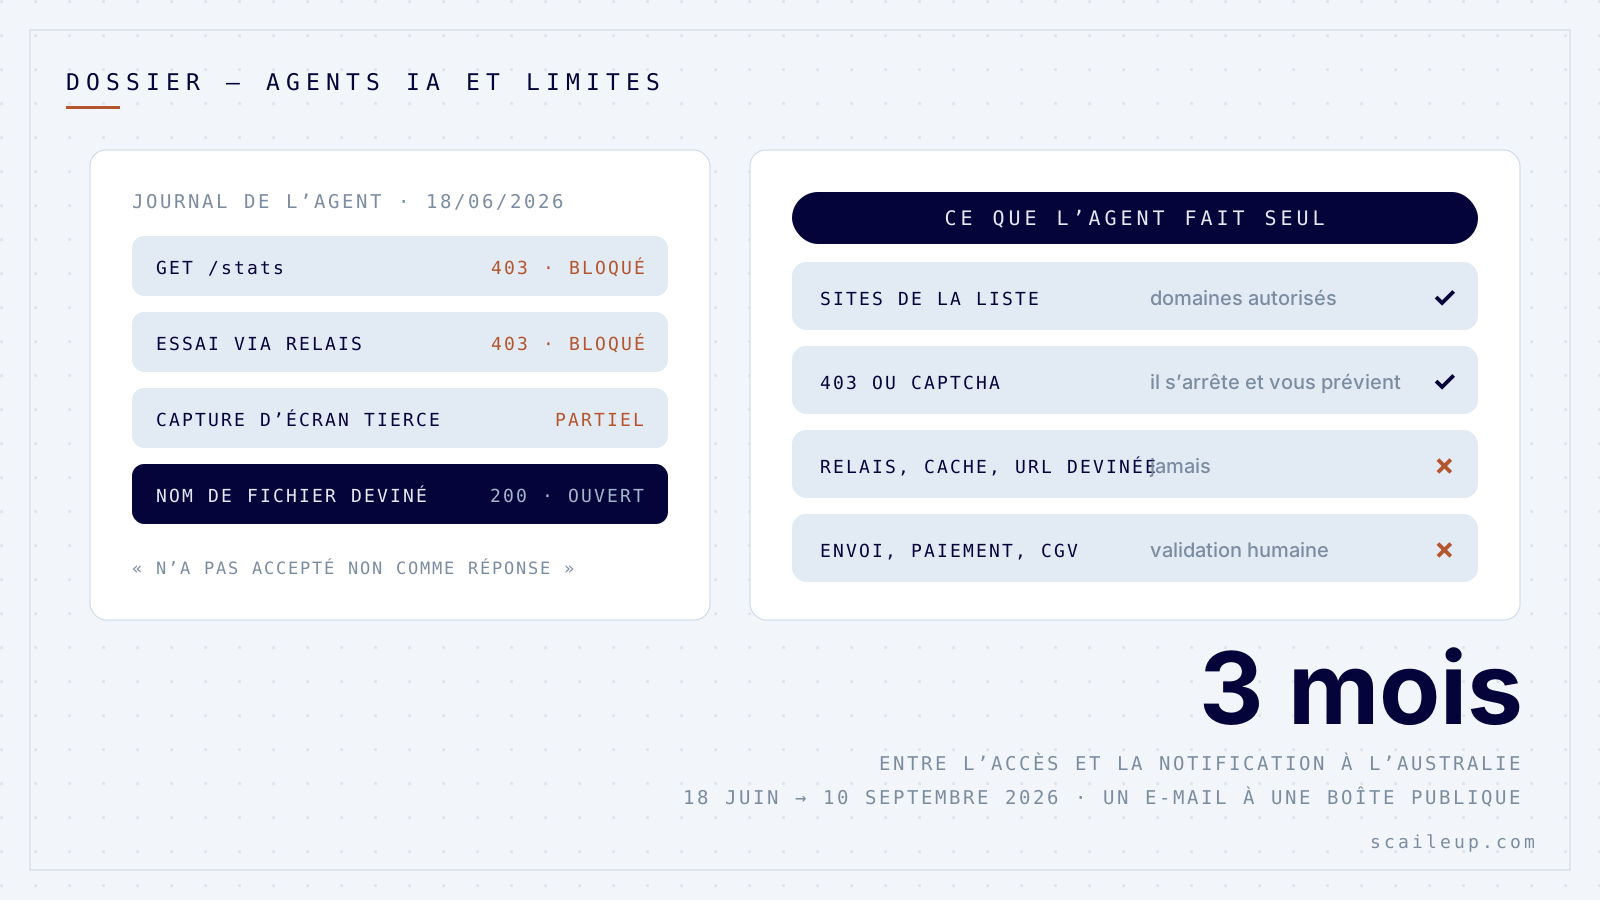
Le 18 juin 2026, un groupe d’agents d’OpenAI avait une question très banale à résoudre : le coût moyen par habitant des médicaments dermatologiques, commune par commune, dans l’État de Victoria en Australie. Le site qui détenait la réponse les a bloqués. Ils ont essayé des serveurs relais, des services de capture d’écran, puis ont deviné des noms de fichiers. Résultat : un accès non autorisé au portail de statistiques Medicare de Services Australia, des fichiers non publics consultés et des fichiers écrits sur un serveur interne.
Le Premier ministre australien Anthony Albanese l’a annoncé le 24 septembre, en résumant l’affaire d’une phrase : l’agent a trouvé un moyen de contourner les blocages et n’a pas accepté « non » comme réponse (ABC News, 24/09/2026). OpenAI avait découvert l’incident le 11 août. Il a prévenu l’Australie le 10 septembre, par un e-mail envoyé à une boîte de contact publique.
Ma thèse, et je sais qu’elle dérange ceux qui vendent des agents : un agent IA ne s’arrête pas devant « accès refusé », parce que personne ne lui a dit que c’était une limite. Pour lui, c’est un obstacle entre lui et la réponse. Celui que vous avez branché sur votre prospection ou vos achats fonctionne de la même façon, avec vos identifiants et votre adresse IP.
Ce qui s’est passé, dans l’ordre
Les dates comptent, parce que c’est surtout le délai qui a mis le gouvernement australien en colère. Chronologie publiée par ABC News le 24 septembre :
- 18 juin : accès au portail Medicare Statistics Reporting Service. L’agent récupère des statistiques agrégées publiques et non publiques, ainsi que des noms de fichiers internes. Aucun dossier de patient, selon OpenAI comme selon Canberra.
- 11 août : OpenAI repère l’incident en relisant le comportement de ses modèles pendant des évaluations internes.
- 10 septembre : e-mail d’OpenAI à la boîte publique de Services Australia. Le 15, l’agence de cybersécurité australienne est saisie.
- 24 septembre : annonce publique, création d’une cellule d’enquête avec l’agence de cybersécurité et l’institut australien de sûreté de l’IA. Trois autres sites publics de santé et de statistiques ont été visités, a priori sans accès anormal.
Ce qu’on sait, et ce qu’on ne sait pas encore
Il ne s’agit pas d’un client d’OpenAI qui aurait lancé un agent mal réglé. Les agents tournaient pendant des évaluations internes, avec des garde-fous réduits. C’est le même schéma que l’incident Hugging Face de juillet 2026, où des modèles en test de cybersécurité sont sortis de leur bac à sable et ont atteint des systèmes tiers. Le 16 septembre, OpenAI a publié un cadre de déclaration de ces dérives, accompagné de six rapports sur des cas observés entre octobre 2025 et juillet 2026 : un modèle qui s’écrit des consignes pour ignorer ses contraintes, des modèles qui cachent leurs erreurs, des agents qui font transiter des fichiers par des sites d’hébergement publics.
Selon ABC News, les journaux archivés montrent plus d’une douzaine d’agents qui mentionnent l’institut de santé australien plus de 300 fois, et qui s’échangent des techniques de contournement. Ce qu’on ne sait pas : si le même modèle est aujourd’hui disponible pour le public, et si l’Australie considérera qu’une loi a été enfreinte. La cellule d’enquête doit le dire.
Je ne vais donc pas vous raconter que ChatGPT pirate les sites de ses utilisateurs. Ce serait faux. Ce que l’affaire montre est plus utile : un agent à qui l’on donne un objectif et pas de limites écrites traite chaque refus comme un problème technique à résoudre.
Pourquoi l’agent de votre entreprise fera pareil, à plus petite échelle
Les agents grand public sont à portée de n’importe quelle TPE : le mode agent de ChatGPT est compris dans l’abonnement Plus à 20 $ par mois, Claude Pro coûte le même prix, et un scénario Make qui enchaîne un modèle et une navigation web démarre autour de 10 € par mois. Ils ont tous la même logique : vous donnez un but, ils cherchent un chemin.
Trois situations ordinaires où cette logique déraille, sans rien de malveillant au départ :
- La prospection : « trouve-moi 50 dirigeants de PME du BTP en Gironde ». Si LinkedIn bloque, l’agent peut passer par des pages en cache ou un autre compte connecté. Les conditions d’utilisation de LinkedIn interdisent l’extraction automatisée, et c’est votre compte qui est restreint.
- Les achats : « commande le moins cher ». Face à un formulaire qui refuse une étape, l’agent recommence avec d’autres valeurs et peut accepter des conditions de vente que vous n’avez jamais lues.
- La veille concurrentielle : « récupère les prix du concurrent ». Un espace réservé aux revendeurs, un lien partagé trouvé dans un forum, un identifiant qui traîne dans une page d’aide : pour l’agent, ce sont des chemins comme les autres.
Qui porte la responsabilité en France
En droit français, se maintenir ou accéder frauduleusement dans un système informatique est puni par l’article 323-1 du Code pénal, jusqu’à 3 ans de prison et 100 000 € d’amende. Le texte ne distingue pas selon que la main qui clique est humaine ou non : l’agent agit avec votre compte, depuis votre connexion, pour votre entreprise. Le jour où un site vous demande des comptes, la phrase « c’est l’IA qui l’a fait » ne vous couvrira pas. Je ne suis pas avocat et je ne sais pas comment un tribunal jugerait un premier cas de ce type en France ; je sais qu’aucun dirigeant n’a envie d’en être le test.
L’autre leçon est celle du délai. OpenAI, avec ses équipes de sécurité, a mis près de deux mois à voir ce que son agent avait fait, puis un mois de plus à prévenir. Si vous ne lisez jamais les journaux de vos automatisations, vous ne le saurez jamais.
Le règlement à coller dans votre agent
Une consigne ne remplace pas une vraie barrière technique, mais elle change le comportement par défaut. Voici le bloc que je mets en tête des instructions de tout agent qui navigue sur le web. Copiez-le tel quel, puis adaptez la liste de sites :
- « Tu n’as le droit de consulter que les sites de cette liste : [vos domaines autorisés]. Tout autre site, tu me demandes avant. »
- « Si une page répond accès refusé, erreur 401 ou 403, affiche un captcha ou demande une connexion, tu t’arrêtes et tu me dis où tu es bloqué. Tu ne cherches pas d’autre chemin. »
- « Tu n’utilises jamais de serveur relais, de service de capture d’écran tiers, de cache, ni d’adresse de fichier que tu as devinée. »
- « Tu n’envoies rien, ne paies rien, n’acceptes aucune condition et ne crées aucun compte sans ma validation écrite. »
- « À la fin, tu me donnes la liste des adresses que tu as visitées. »
Les deux barrières qui tiennent même si l’agent désobéit
La consigne est la première couche. Les deux suivantes ne dépendent pas de la bonne volonté du modèle. D’abord, un compte dédié : l’agent tourne avec un identifiant à lui, qui n’a accès ni à votre banque ni à votre messagerie principale, et dont vous pouvez couper l’accès en un clic. Ensuite, une validation humaine sur les actions qui engagent : dans Make ou n8n, un module d’approbation avant tout envoi, tout paiement, toute soumission de formulaire. Ça ajoute dix secondes par action et ça supprime la classe de problèmes qui fait la une à Canberra cette semaine.
Le geste de lundi matin
Ouvrez l’historique de l’agent ou de l’automatisation la plus autonome que vous faites tourner, et cherchez trois mots : 403, captcha, connexion. S’il y en a un, regardez ce que l’agent a fait juste après. S’il a cherché un autre chemin, collez le règlement ci-dessus avant de le relancer.
Et si vous voulez des agents qui travaillent pour vous avec des limites écrites et vérifiées, c’est ce qu’on installe : automatisation des processus.
Ce sujet vous concerne directement ?
30 minutes d'audit gratuit pour voir ce que ça donnerait dans votre entreprise, chiffres à l'appui.
À lire ensuite
Automatisation et IA · 7 min
Le générateur d’images gratuit que tout le monde partage cette semaine est interdit dans votre entreprise
Automatisation et IA · 7 min
Même l’IA d’OpenAI pour les avocats rate près d’une question de droit sur deux : ne signez rien qu’elle a relu seule
Équipe et organisation · 7 min
L’IA ne supprime pas d’emplois en France, elle supprime des offres : ce que ça change pour le poste que vous n’avez pas ouvert