Un appareil neuf, sous plastique, et une puce cachée sous l’écran
Le 16 septembre 2026, Mark Karpelès, l’ancien patron de la plateforme Mt. Gox, ouvre un Ledger Nano X neuf, encore dans son emballage d’origine, arrivé de Malaisie. Sous l’écran, à la place de la mousse de protection, il trouve un petit circuit avec sa propre carte SIM et son propre modem. Le 10 octobre, Ledger, l’entreprise française qui fabrique ces petits coffres-forts à cryptomonnaies, confirme à son tour qu’un appareil d’un client contenait un « implant matériel non autorisé ».
Ce que faisait la puce, selon les analyses publiées par Karpelès et par le laboratoire Tibane Labs : elle lisait l’écran au moment où s’affichent les 24 mots qui servent de clé maîtresse, puis les envoyait au pirate par le réseau mobile, sans passer par l’ordinateur de la victime. Les appareils piégés passaient le contrôle d’authenticité de Ledger, parce que la puce de sécurité d’origine restait intacte. La société d’analyse Bitquery estime le butin à 93,2 millions de dollars pris dans 315 portefeuilles, un chiffre que Ledger n’a pas confirmé et qu’il qualifie de volume « limité » (BleepingComputer et FrenchWeb, 12 octobre 2026).
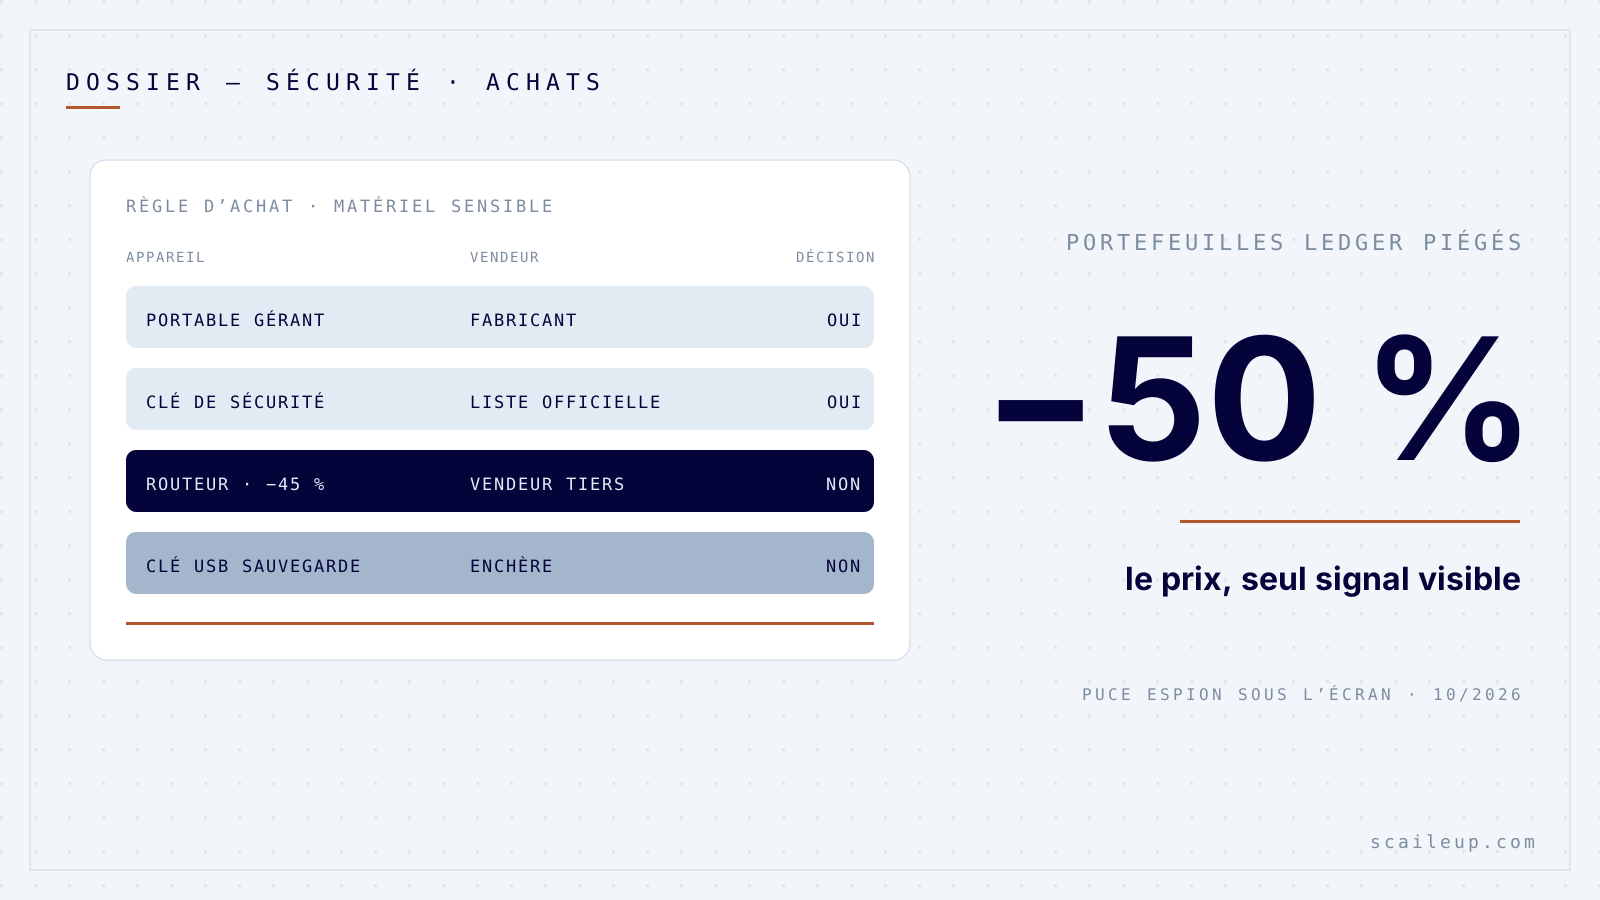
Le détail qui m’a arrêté est dans l’article de BleepingComputer : les appareils piégés se vendaient presque moitié prix. Ma thèse, et vous pouvez la contester : le matériel qui garde vos accès ne s’achète jamais au rabais, et jamais chez un vendeur que vous n’avez pas vérifié vous-même.
Ce que l’on sait du circuit de vente
Tous les signalements de vols reçus par Ledger renvoient au même revendeur, CryptoBilis, installé en Malaisie. Le 9 octobre, Ledger lui a demandé d’arrêter de vendre et d’expédier ses appareils. Le point le plus inconfortable, relevé par FrenchWeb : CryptoBilis figurait sur les listes de revendeurs officiels de Ledger, et la société aurait changé de propriétaire en mars, quelques mois avant les vols selon Cryptoast.
Les deux appareils démontés par Tibane Labs avaient été achetés sur Amazon Japon, auprès d’un vendeur basé en Chine qui expédiait depuis la Malaisie, et sur Yahoo! Enchères Japon. Le circuit était donc celui que nous utilisons tous : une grande plateforme, une fiche produit propre, un prix attractif, un vendeur tiers dont personne ne lit le nom.
Ledger donne trois consignes : ne pas configurer un appareil acheté chez ce revendeur dans les 90 derniers jours, transférer ses fonds vers un nouvel appareil avec une nouvelle clé si c’est déjà fait, et acheter directement chez le fabricant. Les revendeurs agréés, eux, ont interdiction de remettre en vente les produits retournés.
Vous n’avez pas de cryptomonnaies, vous avez le même risque
Remplacez « portefeuille Ledger » par tout ce qui, dans votre entreprise, voit passer un mot de passe ou un code : l’ordinateur portable du gérant, la clé de sécurité qui protège la banque en ligne, le routeur, la clé USB qui sert aux sauvegardes, le terminal de paiement, le téléphone du commercial. Chacun de ces objets peut être ouvert, modifié et refermé avant d’arriver chez vous, et la plupart ne vous le diront jamais.
Je ne dis pas que chaque ordinateur acheté sur une marketplace est piégé. L’implant trouvé chez Ledger est un travail de professionnels, avec un circuit imprimé dessiné pour l’occasion, et il vise des appareils qui gardent des millions. Mais la leçon n’a rien à voir avec les cryptomonnaies : le prix anormalement bas était le seul signal visible, et personne ne l’a pris comme une alerte.
La semaine dernière, j’écrivais ici que la fuite de 8,8 millions d’identités au Danemark était passée par l’accès légitime d’une entreprise, sans effraction. C’est la même famille de problème : la confiance accordée par défaut. Un vendeur noté cinq étoiles n’est pas un vendeur vérifié.
La règle d’achat du matériel sensible, à copier
Une demi-page dans le document que lit la personne qui commande le matériel, et elle s’applique dès la prochaine commande :
- Matériel concerné : tout appareil qui stocke ou affiche un mot de passe, un code ou une clé, soit les ordinateurs, téléphones, clés de sécurité, routeurs, clés USB de sauvegarde et terminaux de paiement.
- Où acheter : le site du fabricant, ou un revendeur dont le nom figure sur la liste publiée par le fabricant le jour de la commande, avec une capture de cette liste gardée dans le dossier de la facture.
- Où ne jamais acheter : un vendeur tiers sur une marketplace, une enchère, une annonce entre particuliers, même pour un appareil « neuf sous blister ».
- Le seuil d’alerte : un prix inférieur de plus de 20 % au prix du fabricant déclenche une question écrite au vendeur avant de payer, et l’achat s’arrête sans réponse claire.
- À la réception : déballer devant un témoin, photographier l’emballage, et refuser tout appareil livré avec un code, un mot de passe ou une phrase de récupération déjà écrits.
- Le reconditionné : oui pour un écran ou une imprimante, non pour ce qui garde des accès, sauf s’il est reconditionné et vendu par le fabricant lui-même.
Ce que ça coûte vraiment
Prenons la clé de sécurité, l’objet que je recommande en premier pour protéger la banque en ligne et la messagerie. La YubiKey 5 NFC coûte entre 59 et 74 euros TTC selon le pays sur la boutique de Yubico. Sur une marketplace, on la trouve parfois 20 euros moins cher. Économie pour une équipe de cinq personnes : 100 euros. Ce qu’elle protège : l’accès à vos comptes bancaires.
Même calcul pour un ordinateur portable à 1 200 euros trouvé à 800 chez un vendeur inconnu. L’écart de 400 euros est réel, mais c’est l’ordinateur sur lequel le gérant tape le mot de passe de la banque. Je préfère payer 400 euros que d’avoir à me demander, pendant trois ans, si quelqu’un a ouvert la machine avant moi.
Où je ne suis pas d’accord
On lira cette semaine qu’il faut arrêter les portefeuilles matériels et tout confier à une plateforme en ligne. Je ne suis pas d’accord. Mettre vos clés chez un tiers déplace le risque, il ne le supprime pas, et les plateformes se font aussi vider.
Je ne suis pas d’accord non plus avec l’idée que « le revendeur officiel » suffit. CryptoBilis était sur la liste. La liste réduit le risque, elle ne l’annule pas : c’est pour cela que la règle garde aussi le seuil de prix et le déballage photographié. Trois contrôles bon marché valent mieux qu’une confiance totale dans un seul.
Ce que vous pouvez faire lundi
Lundi matin, ouvrez l’historique de commandes de l’entreprise sur votre marketplace habituelle, filtrez sur les douze derniers mois, et notez chaque appareil de la liste ci-dessus acheté chez un vendeur tiers. Pour chacun, posez une seule question : garde-t-il des accès à la banque, à la messagerie ou aux clients ? Si oui, il passe en tête de la liste des remplacements. Vingt minutes, zéro euro.
Si vous voulez que vos commandes de matériel passent toutes seules par cette règle, avec la vérification du vendeur et l’alerte de prix, c’est ce que nous automatisons chez Scaile Up.
Ce sujet vous concerne directement ?
30 minutes d'audit gratuit pour voir ce que ça donnerait dans votre entreprise, chiffres à l'appui.
À lire ensuite
Gestion et finances · 6 min
L’abonnement IA pour tout le monde est une erreur : Microsoft et Meta viennent de rationner l’IA de leurs propres salariés
Gestion et finances · 6 min
« Dix ans de mises à jour » n’était pas une date : Google vient de raccourcir sa promesse, et vos ordinateurs ont la même faille
Équipe et organisation · 6 min
Un équipement connecté sans responsable des mises à jour est une porte ouverte : des pirates viennent de chauffer à 50 degrés les frigos de centaines de supermarchés