6,3 milliards de dollars, et une porte d’entrée : l’ordinateur d’un seul ingénieur
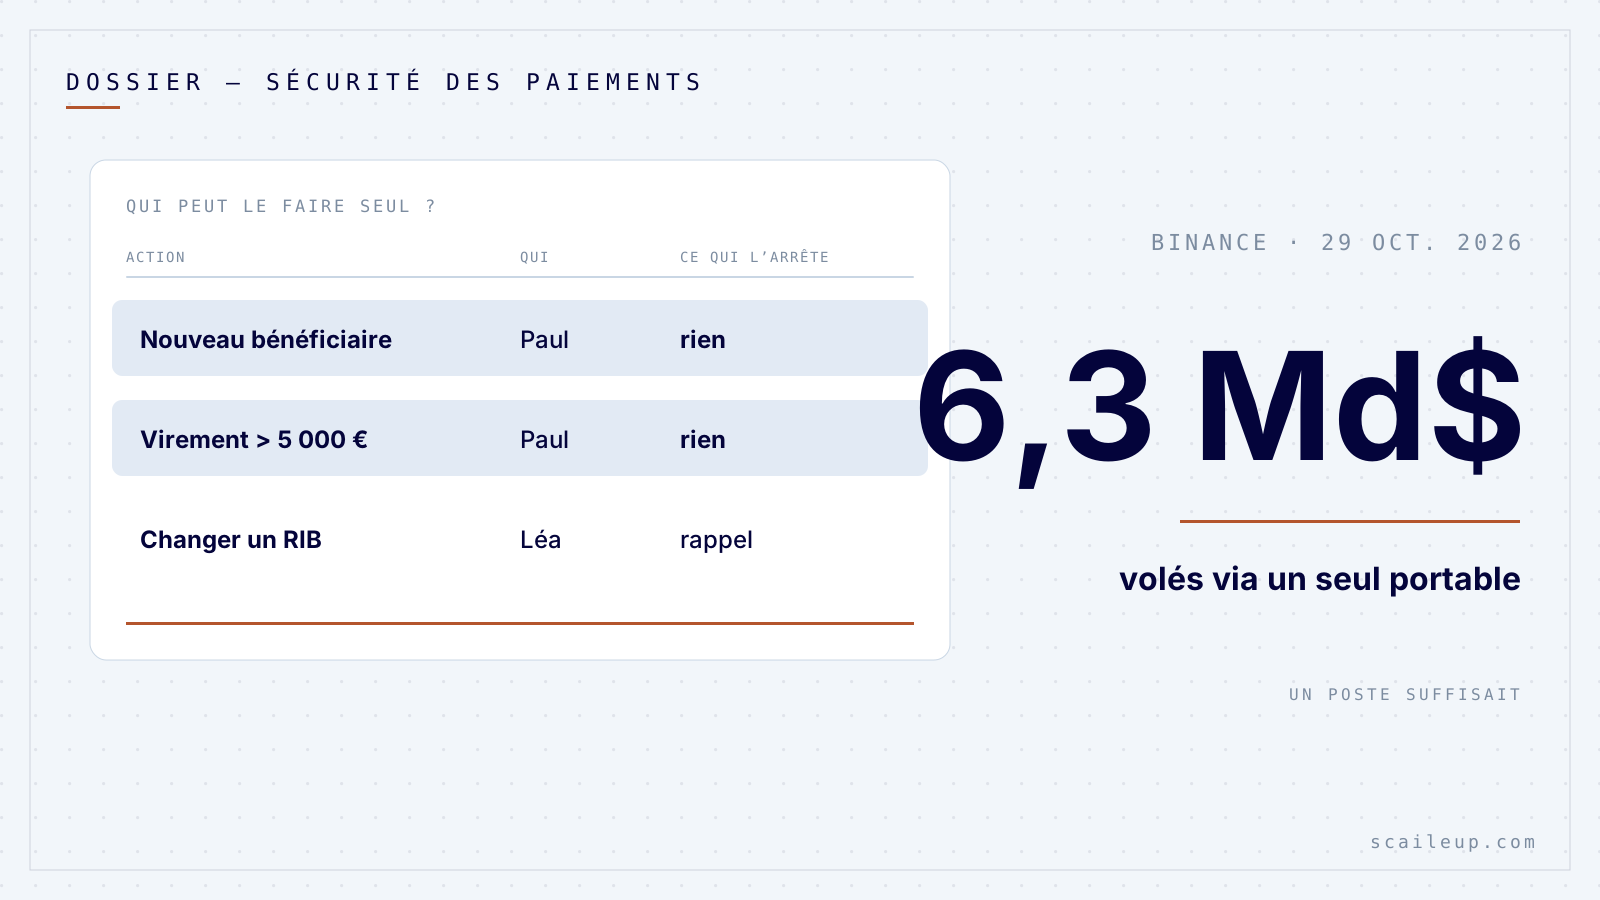
Le 29 octobre 2026, vers 21 heures, heure de Paris, des pirates vident les portefeuilles de Binance, la plus grande plateforme d’échange de cryptomonnaies au monde. Selon TRM Labs, l’essentiel des fonds part en une vingtaine de minutes, sur dix réseaux différents. Binance chiffre le préjudice à 6,3 milliards de dollars, d’après Al Jazeera le 30 octobre. C’est le plus gros vol de l’histoire des cryptomonnaies, environ quatre fois le précédent record, les 1,5 milliard de dollars pris à Bybit en février 2025.
Le détail qui m’intéresse est ailleurs. Selon la première enquête de Binance, rapportée par Cybersecurity News et Al Jazeera, les pirates sont entrés par l’ordinateur portable d’un seul ingénieur chargé de l’exploitation. Depuis ce poste, ils ont pu envoyer des ordres de retrait que le système a acceptés comme légitimes. Binance dit n’avoir trouvé aucune fuite de ses clés secrètes. L’enquête n’est pas finie et l’entreprise promet un rapport technique complet.
L’affaire a fait 1 068 points et 639 commentaires sur Hacker News en quelques heures, et plus de sept médias l’ont reprise dans la nuit : TechCrunch, Axios, CoinDesk, ABC News, Al Jazeera. Ma thèse, et vous pouvez la contester : ce vol ne parle pas de cryptomonnaies. Il parle d’une question que presque aucune PME ne s’est posée. Chez vous, quel ordinateur peut, à lui seul, faire sortir de l’argent ?
Ce qui s’est passé, sans le jargon
Une plateforme comme Binance garde une partie de l’argent de ses clients dans des portefeuilles reliés au réseau, pour traiter les retraits en continu. Ces portefeuilles obéissent à un système de signature : si l’ordre est signé correctement, il part. Les pirates n’ont pas eu besoin de casser ce système. Ils ont trouvé un poste de travail qui avait le droit de lui parler.
TRM Labs attribue l’attaque, « avec une confiance élevée », à TraderTraitor, l’unité de piratage nord-coréenne déjà liée au vol de Bybit. Binance n’a pas confirmé. Environ 2,5 à 3 milliards de dollars ont été gelés par les émetteurs de cryptomonnaies stables comme Tether et Circle, mais gelé ne veut pas dire récupéré. Binance a suspendu dépôts et retraits et promet de couvrir toutes les pertes de ses clients. Elle en a les moyens. Une PME, non.
Pourquoi c’est votre problème, même sans un euro en crypto
Remplacez « portefeuille » par « compte bancaire pro », et « ordre de retrait » par « virement ». Dans beaucoup de PME que je vois, une seule personne peut créer un bénéficiaire et valider un virement de 30 000 euros depuis son portable, sans que personne d’autre ne le voie avant le lendemain. Souvent, c’est le dirigeant lui-même, depuis l’ordinateur qui sert aussi à ouvrir les pièces jointes de tous ses fournisseurs.
Ce n’est pas un risque théorique. Selon le rapport 2025 de l’Observatoire de la sécurité des moyens de paiement, publié par la Banque de France, la fraude au virement a atteint 484,7 millions d’euros en 2025, en hausse de 36,7 % sur un an. C’est désormais le moyen de paiement le plus fraudé en montant, devant la carte. Et une bonne partie passe par la manipulation : un faux fournisseur qui change de RIB, un faux dirigeant pressé, un poste piraté qui envoie l’ordre lui-même.
Binance a perdu 6,3 milliards parce qu’un seul poste suffisait. Votre entreprise peut perdre sa trésorerie pour exactement la même raison, à une autre échelle.
Le tableau des actions qu’une seule personne peut faire
Avant d’acheter un logiciel de sécurité, faites l’inventaire. Il tient sur une page et se remplit en trente minutes avec la personne qui gère la banque et celle qui gère l’informatique, même si c’est vous dans les deux cas. Quatre colonnes, à copier :
- Colonne 1, l’action critique : ajouter un bénéficiaire de virement, valider un virement au-dessus de 5 000 euros, changer le RIB d’un fournisseur dans la compta, créer un accès administrateur, supprimer les sauvegardes.
- Colonne 2, qui peut la faire seul : le prénom de chaque personne, sans exception, y compris le prestataire informatique et l’expert-comptable.
- Colonne 3, depuis quel appareil : le portable de bureau, le téléphone personnel, n’importe quel navigateur.
- Colonne 4, ce qui l’arrête : une deuxième personne qui valide, une clé physique, un délai, ou rien.
Les trois réglages qui changent tout, avec leur prix
Si la colonne 4 contient « rien » sur une ligne d’argent, c’est la priorité de la semaine. Trois réglages couvrent la plupart des cas.
Premier réglage, la double validation des virements. La plupart des banques pro le proposent. Chez Qonto, par exemple, un membre de l’équipe peut préparer une demande de virement qu’un autre, avec le droit de validation, doit approuver avec sa propre authentification forte. Le pirate qui prend un poste ne prend pas deux téléphones. Coût : zéro, c’est un paramètre des rôles.
Deuxième réglage, une clé physique pour les comptes qui peuvent sortir de l’argent ou tout supprimer : la banque, la messagerie du dirigeant, la console de sauvegarde. Une YubiKey 5 NFC coûte entre 59 et 74 euros TTC sur la boutique Yubico, selon le modèle. Achetez-en deux par personne, une de secours dans un tiroir fermé. Un mot de passe volé sur un ordinateur piraté ne suffit plus.
Troisième réglage, la règle du rappel pour tout changement de RIB. Un fournisseur qui annonce un nouveau compte bancaire est rappelé au numéro qui figure dans votre dossier, jamais à celui du mail. C’est gratuit, ça prend deux minutes, et ça arrête la fraude la plus courante que je vois passer.
Le message à envoyer à l’équipe, à copier
« Bonjour à tous. À partir de lundi, aucun virement au-dessus de 5 000 euros et aucun nouveau bénéficiaire ne part sans une deuxième validation. Aucun changement de RIB fournisseur n’est saisi sans un rappel au numéro de notre dossier. Si quelqu’un vous presse de faire une exception, même moi, c’est justement le moment de ne pas la faire. Merci. »
La dernière phrase compte plus que les autres. La plupart des fraudes au virement reposent sur l’urgence et sur l’autorité. Écrire noir sur blanc que le dirigeant lui-même ne peut pas contourner la règle, c’est retirer aux fraudeurs leur meilleur levier.
Ce que vous pouvez faire lundi
Une seule chose : connectez-vous à votre banque pro et regardez la liste des utilisateurs et de leurs droits. Si une seule personne peut ajouter un bénéficiaire et valider le virement sans personne d’autre, activez la double validation aujourd’hui. Binance a eu vingt minutes pour comprendre ce qui se passait. Vous aurez moins.
Chez Scaile Up, quand j’automatise une tâche qui touche à l’argent, les droits sont listés et la double validation est en place avant la première exécution.
Ce sujet vous concerne directement ?
30 minutes d'audit gratuit pour voir ce que ça donnerait dans votre entreprise, chiffres à l'appui.
À lire ensuite
Gestion et finances · 6 min
Contre l’usurpation d’identité, un contrôle de dix minutes par an protège mieux qu’une assurance : Amanda Smith a fait trois nuits de prison faute de preuve
Gestion et finances · 6 min
Le matériel qui garde vos accès ne s’achète jamais au rabais : des portefeuilles Ledger vendus presque moitié prix cachaient une puce espion
Développement commercial · 6 min
Ce n’est pas ChatGPT qui a vidé Stack Overflow, c’est l’accueil des questions : vos clients arrêtent de demander pour la même raison