Lundi matin, la même panne, trois semaines plus tard
Lundi 2 novembre 2026, Diego Louwers, responsable chez Delhaize, emploie le mot « catastrophique » : environ 40 magasins touchés en Belgique et au Luxembourg, frigos et congélateurs passés à distance en mode dégivrage, jusqu’à 50 degrés, marchandises à jeter, selon The Register. La BBC, citée par Gizmodo, parle d’au moins une douzaine de pays. Carrefour compte 15 magasins sur plus de 700 en Belgique, Musgrave 13 SuperValu en Irlande, Coop six magasins en Suède, Colruyt cinq Spar, et le magasin IKEA de Mons est touché aussi, selon NBC News.
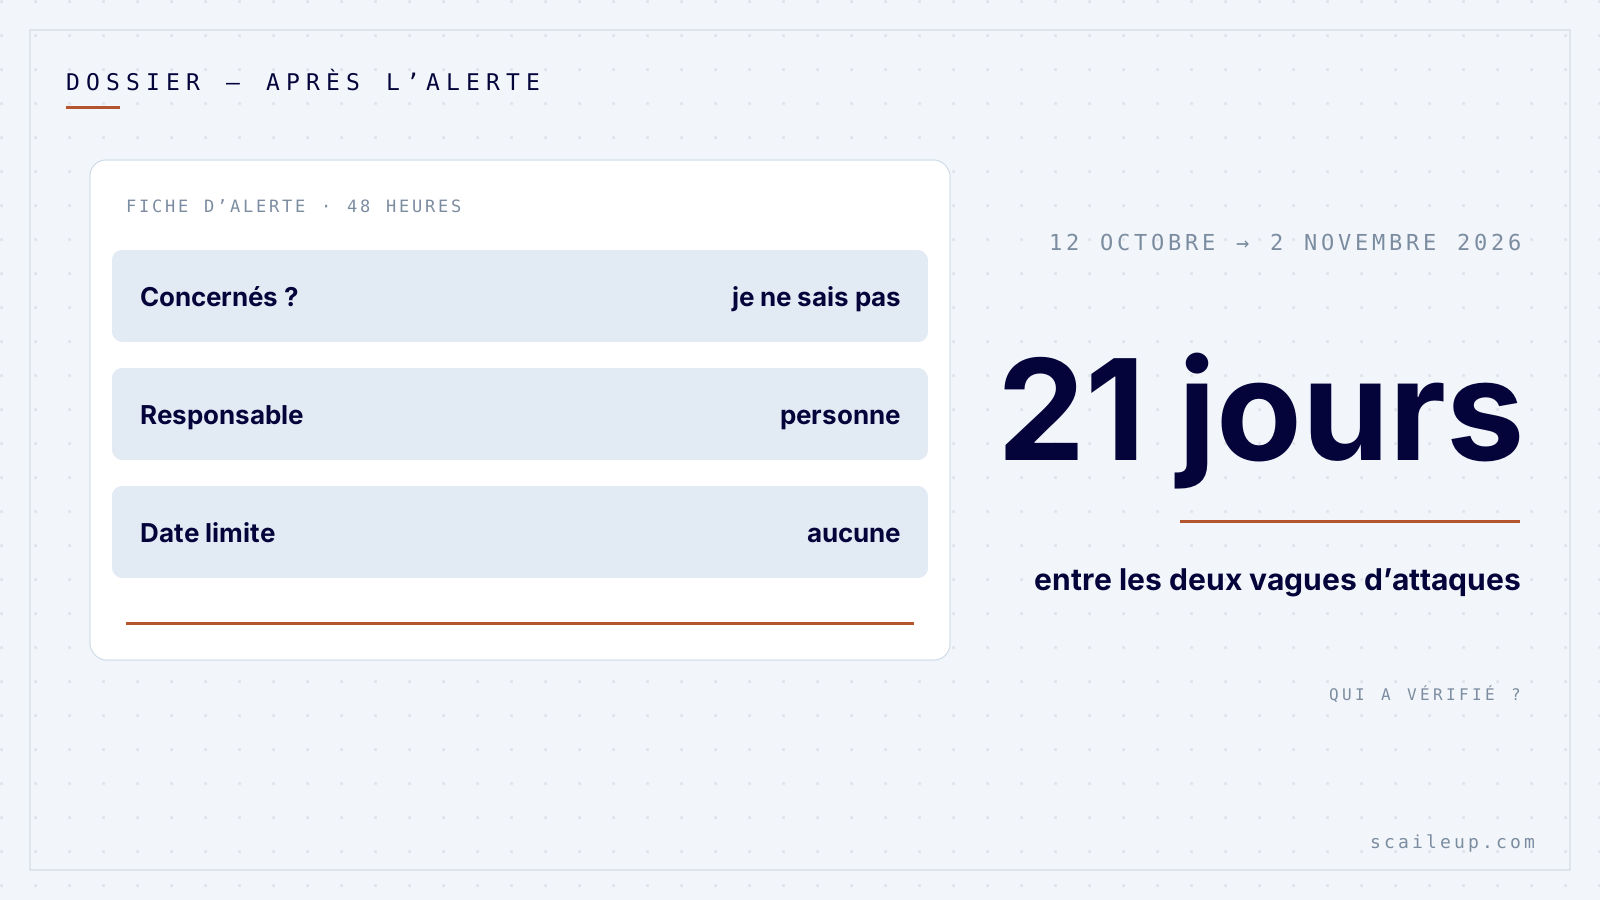
Vingt et un jours plus tôt, dans la nuit du 11 au 12 octobre, c’était la France : environ 700 supermarchés sur 10 000 selon le ministre des Finances, cité par l’AP le 13 octobre. J’y avais consacré un article ici même.
Ma thèse, et vous pouvez la contester : une alerte ne protège personne tant qu’elle n’a ni nom ni date à côté. Entre ces deux attaques, tout le monde savait. Savoir n’a rien réparé. Une réserve tout de suite : personne n’a revendiqué, et The Register précise qu’on ignore encore si la méthode de lundi est la même qu’en octobre. Reuters indique seulement qu’au moins une partie des appareils touchés utilise la technologie du danois Danfoss, déjà visé en France.
Entre les deux attaques, tout le monde avait été prévenu
Le 12 octobre, le jour même, le CERT-FR, le service d’alerte de l’État français, publie une alerte sur les boîtiers de pilotage du froid Danfoss AK-SM et AK-SC, élargie le 13 octobre à ceux de Copeland et Dixell. La première consigne tient en une phrase : les déconnecter ou filtrer leur accès. Pour les modèles les plus vieux, il n’y a pas de réparation à attendre : l’AK-SM 800 est en fin de vie depuis mai 2021, l’AK-SC 355 a été arrêté en 2016, et Danfoss conseille de les remplacer.
L’information n’est pas restée française. Dès le 14 octobre, Euronews parlait d’attaques en France et en Belgique. Reuters avait compté au moins 4 500 pages de pilotage Danfoss visibles avec Shodan, un moteur de recherche qui liste ce qui est joignable sur Internet. Lundi, trois semaines après, le centre de cybersécurité suédois dit encore avoir trouvé de nombreux appareils exposés à mettre à jour, selon NBC News.
Patrick Lamplmair, directeur technique de l’autrichien Tributech, résume la situation chez Gizmodo : des failles connues et déjà corrigées, et des milliers de boîtiers restés joignables après l’attaque française. Il ajoute une phrase que je trouve juste : « Un congélateur ne devrait jamais accepter l’ordre de chauffer à 50 degrés. » Vous n’y pouvez rien aujourd’hui. Le fabricant, si.
Pourquoi une alerte ne déclenche rien
Je ne crois pas que les enseignes aient ignoré l’affaire. Je crois que l’alerte est arrivée chez quelqu’un qui n’avait pas le boîtier dans sa liste. Regardez le détail donné par ICA en Suède : ses propres systèmes ne sont pas touchés, mais un petit nombre de magasins qui passent par un prestataire extérieur le sont, selon NBC News. Le service informatique peut répondre honnêtement « chez nous, tout va bien ». Le frigoriste, lui, a un contrat pour le froid, pas pour la sécurité. Chacun a raison, et le boîtier reste en ligne.
Dans une PME, c’est pareil, à une échelle plus petite. Vous lisez l’affaire dans la presse, vous vous dites qu’il faudra vérifier l’alarme et la climatisation, et rien n’a de date. Il y a trois semaines, je vous donnais ici un registre des équipements en six colonnes. Il répond à la question « qui s’en occupe ». Il lui manquait le déclencheur : que fait-on, à quelle heure, le jour où l’alerte tombe ?
La fiche d’alerte 48 heures, à copier
Une feuille par alerte, six lignes, ouverte le jour où vous lisez l’information. Une fiche encore ouverte au bout de 48 heures remonte au dirigeant :
- Ligne 1, le signal : le lien de l’alerte et la date à laquelle vous l’avez lue.
- Ligne 2, sommes-nous concernés : marque et modèle lus sur l’étiquette. Oui, non, ou « je ne sais pas », qui compte comme un oui.
- Ligne 3, le responsable : un prénom chez vous, un seul, pas « le prestataire ».
- Ligne 4, la date limite : jour et heure, 48 heures après la ligne 1.
- Ligne 5, la preuve : la capture de la version installée, le résultat de Shodan, la réponse écrite de l’installateur.
- Ligne 6, la décision : corrigé, coupé d’Internet, remplacé, ou risque accepté et signé par le dirigeant.
Le message à l’installateur, et trois outils
Pour la ligne 5, ce message suffit : « Bonjour, suite aux attaques du 2 novembre contre des systèmes de froid en Europe, je vous demande, avant jeudi 17 h, pour le matériel que vous avez installé chez nous : 1, une capture d’écran de la version installée ; 2, la façon dont vous y accédez à distance : page web, VPN ou aucun accès ; 3, la date à laquelle le fabricant arrête ses mises à jour ; 4, si notre assurance impose une transmission de données depuis cet appareil. Merci de répondre par écrit. » La question 4 vient du CERT-FR, qui demande de vérifier ce point avant de couper quoi que ce soit.
Trois outils suffisent. Google Alertes, gratuit, sur la marque de chaque appareil suivie du mot « faille ». Le site du CERT-FR, cert.ssi.gouv.fr, gratuit, pour lire les alertes à la source. Et Shodan : le compte gratuit permet de taper l’adresse de votre connexion et de voir ce qu’un inconnu voit ; l’adhésion à vie est affichée à 49 dollars sur la page de facturation, et la surveillance automatique commence à 69 dollars par mois. Un comparatif de 2026 signale que le prix de l’adhésion varie, vérifiez-le avant de payer.
Reste la ligne 6, quand le modèle n’a plus de mises à jour. Le calcul se fait en dix minutes : la valeur de ce que l’appareil protège, stock et journée d’arrêt compris, divisée par le devis de remplacement. Je n’ai pas de prix public fiable pour ces boîtiers, demandez le devis. Au-dessus de 10, je remplace sans discuter. En dessous, je coupe l’accès depuis Internet et je note la date de revue. Le seuil de 10 est mon avis, pas une norme. Et la remise à zéro ne compte pas : le CERT-FR la juge insuffisante sur un modèle sans correctif.
Où je ne suis pas d’accord
On lira cette semaine que ces attaques viennent de pirates d’un niveau exceptionnel, ou d’un État. Je ne sais pas qui est derrière, et personne ne l’a établi. Mais cette question ne change rien à votre lundi : une page de pilotage ouverte sur Internet reste une page ouverte, quel que soit celui qui la trouve.
Je ne suis pas non plus d’accord avec le réflexe de crier sur les enseignes. Carrefour parle d’un impact « extrêmement limité » avec 15 magasins sur plus de 700, et c’est peut-être la preuve que le travail a été fait chez lui. L’enquête dira si les magasins touchés lundi avaient reçu l’alerte, ou si une autre faille a servi. Si c’est une autre faille, ma thèse tient quand même : on saura alors qui avait la charge de la vérifier.
Votre geste pour lundi
Ouvrez une première fiche pour cette alerte-ci. Écrivez un prénom à la ligne 3, une date à la ligne 4, et envoyez le message à l’installateur de l’appareil le plus coûteux à perdre : la chambre froide, l’alarme ou la machine de l’atelier.
Si vous voulez que cette veille et ces fiches tournent sans que vous y pensiez, c’est le genre de système qu’on monte dans nos missions d’automatisation des processus.
Ce sujet vous concerne directement ?
30 minutes d'audit gratuit pour voir ce que ça donnerait dans votre entreprise, chiffres à l'appui.
À lire ensuite
Gestion et finances · 6 min
Résilier un contrat ne fait rien partir : demandez d’abord qui débranche, et à quelle date
Gestion et finances · 6 min
Le vol de Binance ne parle pas de crypto : chez vous aussi, un seul ordinateur portable peut vider le compte
Développement commercial · 6 min
Ce n’est pas ChatGPT qui a vidé Stack Overflow, c’est l’accueil des questions : vos clients arrêtent de demander pour la même raison