Une adresse e-mail glissée dans chaque requête
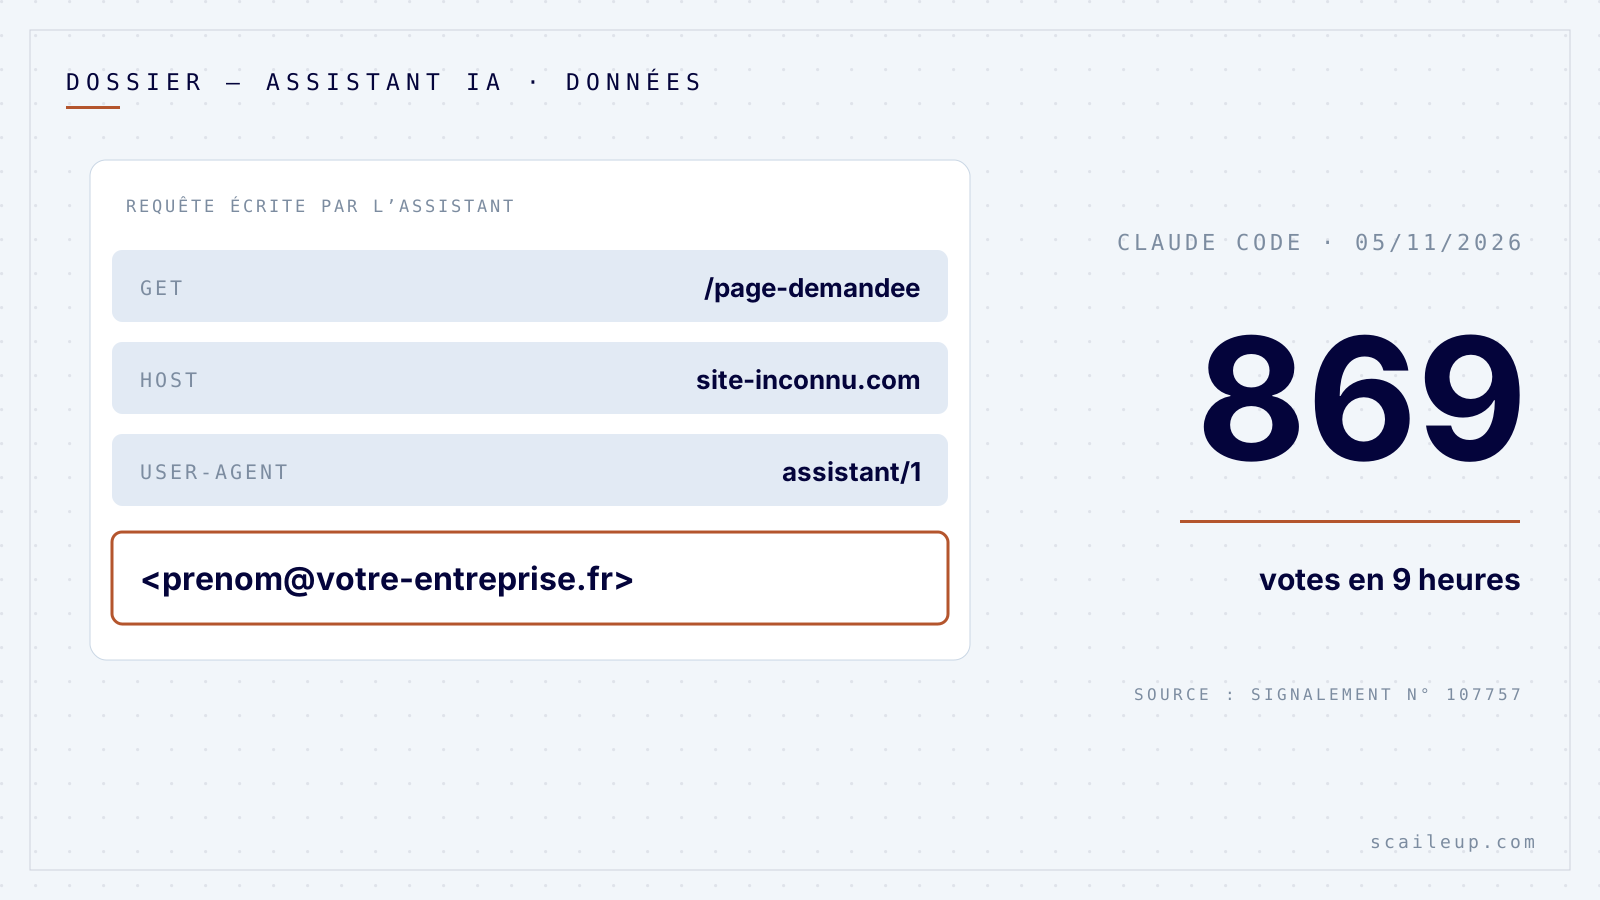
Le 5 novembre 2026, un développeur ouvre le signalement n° 107757 sur le dépôt public de Claude Code, l’assistant de programmation d’Anthropic. Son constat tient en une ligne : quand l’assistant va chercher une page sur internet, il glisse parfois l’adresse e-mail de son utilisateur dans la requête. Le développeur dit recevoir depuis des dizaines d’e-mails d’arnaque par jour, envoyés par des sites qu’il n’a jamais visités lui-même.
En neuf heures, le fil de discussion sur Hacker News atteint 869 points et 285 commentaires, deuxième sujet de la une. Un autre utilisateur y raconte qu’il croyait que la base de données de son entreprise avait été piratée, tant les e-mails reçus sur son adresse pro étaient personnalisés, avec son prénom et son nom.
Ma thèse, et vous pouvez la contester : un assistant d’IA ne devrait jamais connaître votre adresse e-mail principale. Pas parce qu’il est malveillant, mais parce que tout ce qu’il sait, il peut le répéter à un site, à un formulaire ou à un inconnu, sans que personne ne l’ait décidé.
Ce que l’affaire prouve, et ce qu’elle ne prouve pas
Je tiens à être précis, parce que le sujet s’emballe vite. Ce qui est établi : l’adresse du compte se trouvait bien dans les informations données au modèle, et plusieurs utilisateurs l’ont retrouvée dans les en-têtes de requêtes envoyées à d’autres domaines. Anthropic a réagi le jour même avec un module de protection, activé par défaut à partir de la version 2.1.317, et a annoncé le retrait de l’adresse dans la version suivante.
Ce qui n’est pas établi : le lien entre cette fuite et les e-mails d’arnaque. Aucun chiffre global n’existe. Des utilisateurs qui donnent une adresse unique à chaque service disent n’avoir reçu aucun spam sur celle de Claude. Et un utilisateur rapporte qu’en version 2.1.318, une commande écrite à la main contenant son adresse n’a pas été bloquée : le module ne couvre pas tous les cas.
Un dernier point compte plus que les autres : selon un utilisateur qui l’a vérifié, Codex, l’outil concurrent d’OpenAI, ne met pas l’adresse dans ses requêtes. Le problème ne vient donc pas de l’IA en général. Il vient d’un choix : donner au modèle une information dont il n’avait pas besoin pour travailler.
Pourquoi ça vous concerne, même sans écrire une ligne de code
Vous n’utilisez peut-être pas Claude Code. Mais si vous avez branché un assistant sur votre boîte mail, votre agenda ou votre drive, il connaît bien plus que votre adresse : vos clients, vos tarifs, le nom de votre banquier. Et les assistants qui naviguent seuls se multiplient : ils remplissent des formulaires, réservent, comparent des devis.
Chacun de ces gestes est une occasion de répéter ce qu’il sait. Un formulaire demande un e-mail ? Il a le vôtre. Une page demande un numéro de téléphone pour « vérifier » ? Il l’a aussi, s’il a lu votre signature. Ce n’est pas une faille au sens classique. C’est un assistant zélé avec trop d’informations dans les mains.
Je ne suis pas d’accord avec la réponse qu’on entend le plus dans le fil de discussion, « changez d’outil ». Changer d’outil règle le cas d’aujourd’hui. La règle qui protège à chaque fois, c’est de ne donner à l’assistant que ce dont il a besoin, et une adresse qui peut être jetée.
Le montage que je recommande
Il coûte entre zéro et 36 dollars par an, et il se met en place en une demi-heure.
- Une adresse dédiée à l’assistant. Dans Google Workspace ou Microsoft 365, un alias est inclus dans l’abonnement : ia@votre-domaine.fr, redirigé vers votre boîte. Dans Gmail, même sans domaine, prenom+ia@gmail.com arrive chez vous et se filtre en un clic.
- Un service d’alias si vous voulez pouvoir couper. SimpleLogin, de Proton, coûte 36 dollars par an en version Premium et crée une adresse par service ; le jour où l’une reçoit des arnaques, vous la supprimez sans toucher aux autres.
- Une consigne écrite dans les instructions permanentes de l’assistant, celle donnée plus bas. Elle ne remplace pas le retrait de l’information, elle limite la casse.
- Une mise à jour vérifiée. Pour Claude Code, la commande « claude --version » doit afficher 2.1.317 ou plus. Pour les autres assistants, relisez la page des données connectées : chaque accès qui ne sert pas cette semaine se retire.
Le test en dix secondes, et la consigne à copier
Ouvrez votre assistant habituel, dans une nouvelle conversation, et posez-lui cette question : « Quelle est mon adresse e-mail, et quel est mon nom complet ? ». S’il répond juste sans que vous les lui ayez donnés, il peut les répéter ailleurs. Notez aussi ce qu’il sait d’autre : entreprise, téléphone, ville.
Puis collez ce texte dans ses instructions permanentes, la zone « personnalisation » ou « instructions » selon l’outil :
« Tu ne communiques jamais mon nom, mon adresse e-mail, mon numéro de téléphone ni le nom de mon entreprise à un site, un formulaire ou un service extérieur. Si une page te les demande, tu t’arrêtes et tu me poses la question. Si tu dois laisser un contact, tu utilises ia@mon-domaine.fr et rien d’autre. »
Une consigne n’est pas une garantie : le modèle peut l’oublier, comme il a déduit tout seul qu’il fallait mettre une adresse dans une requête. C’est pour ça que l’alias passe en premier. Une adresse qui fuit et qu’on peut jeter est un désagrément ; une adresse principale qui fuit, c’est des années de tri.
Ce que vous pouvez faire lundi matin
Faites le test des dix secondes sur chaque assistant d’IA de l’entreprise, le vôtre et ceux de l’équipe, et notez dans un tableau ce que chacun sait de vous. Là où il connaît une adresse principale, remplacez-la par un alias avant la fin de la semaine.
Si vous voulez qu’on regarde ensemble quels accès vos outils d’IA ont réellement, c’est le point de départ de nos missions d’automatisation.
Ce sujet vous concerne directement ?
30 minutes d'audit gratuit pour voir ce que ça donnerait dans votre entreprise, chiffres à l'appui.
À lire ensuite
Automatisation et IA · 6 min
Google va couper sa recherche aux écoles qui refusent son IA : refuser ne vaut rien si vous ne pouvez pas partir
Automatisation et IA · 6 min
L’IA ne vous rend pas de temps, elle vous en donne à remplir : un directeur technique n’a jamais autant travaillé qu’en 2026
Gestion et finances · 6 min
Des inconnus ont pu passer par la connexion de la Maison-Blanche pour quelques dollars : votre wifi n’est pas mieux gardé
Comment l’adresse sort, en trois étapes
Le mécanisme n’a rien d’un piratage. Première étape : quand vous vous connectez, l’outil ajoute votre adresse e-mail aux informations que le modèle a sous les yeux en permanence, pour savoir qui il sert. Un premier signalement, le n° 81138, avait relevé ce point dès juillet 2026.
Deuxième étape : certains sites demandent aux robots qui les visitent de laisser un moyen de contact dans leur carte d’identité technique, l’en-tête « User-Agent ». C’est une politesse du web, prévue pour les robots d’indexation d’entreprise.
Troisième étape : quand l’assistant écrit lui-même la commande qui va chercher une page, il veut bien faire. Il a une adresse sous la main, on lui demande un contact, il met la vôtre. Personne n’a codé ce comportement : le modèle l’a déduit. C’est exactement ce qui le rend difficile à prévoir.
Résultat : votre adresse part chez des sites que vous ne connaissez pas, et dont certains collectent justement les adresses qui passent par là. Un utilisateur le résume dans le fil : la règle sert les robots qui aspirent les adresses, et ne protège en rien le client qui paie.