8,8 millions de fiches dans un pays de 6 millions d’habitants
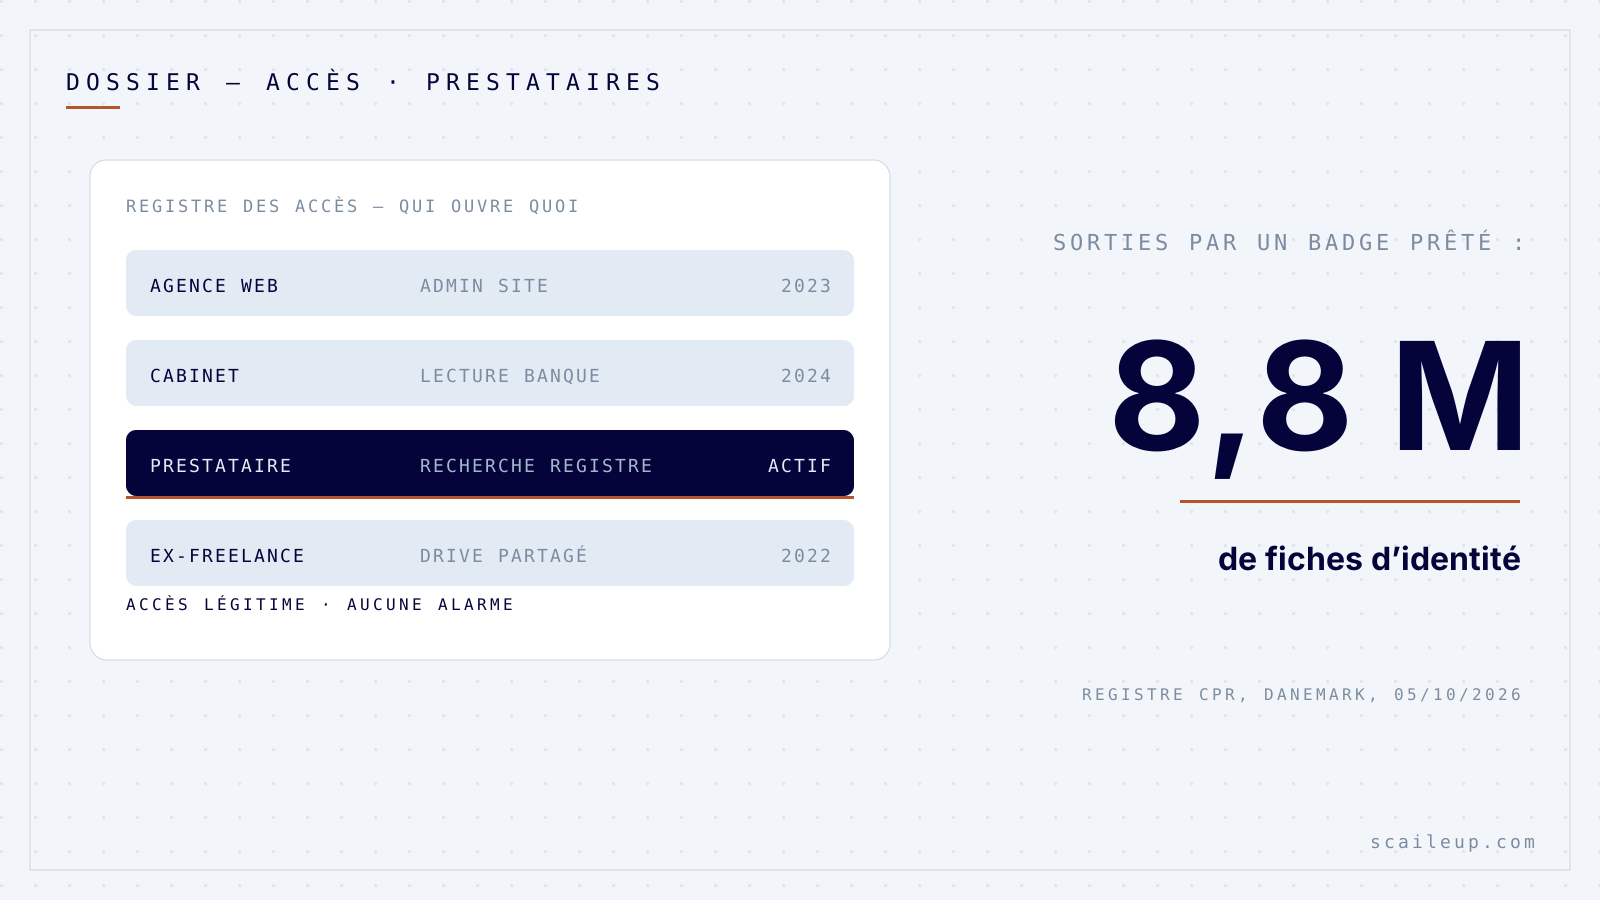
Lundi 5 octobre 2026, la ministre danoise du Numérique, Christina Egelund, annonce que les noms, adresses et numéros d’identité de 8,8 millions de personnes sont sortis du registre national de la population. Le Danemark compte un peu plus de 6 millions d’habitants : le registre garde aussi les personnes parties à l’étranger et les morts, environ 11 millions de fiches au total selon The Record.
Le détail qui m’intéresse est ailleurs. Personne n’a forcé le registre. Selon le communiqué de l’administration du registre, les intrus ont utilisé l’accès légitime d’une entreprise danoise, autorisée à faire des recherches dans le système, et ils l’ont fait depuis au moins le mois de septembre. L’activité anormale a été repérée un vendredi, l’accès de l’entreprise a été coupé, la police enquête. Le nom de l’entreprise n’a pas été publié.
Le 5 octobre, l’affaire faisait 479 points et 332 commentaires sur Hacker News, et The Record, Cybernews, Insurance Journal, Quartz et The Copenhagen Post l’avaient reprise dans la journée. Ma thèse : la fuite que vous devriez craindre ne passera pas par un pirate qui force votre porte. Elle passera par un badge que vous avez prêté à un prestataire, et que plus personne ne surveille.
Pourquoi l’accès d’un prestataire est la porte idéale
Un accès légitime ne déclenche aucune alarme. Les recherches faites avec le compte de l’entreprise danoise ressemblaient à son travail habituel : des requêtes automatisées sur des numéros valides, exactement ce que fait un prestataire autorisé, en plus grand nombre. Un antivirus ne voit rien, un pare-feu non plus. Il faut quelqu’un qui regarde le volume.
Le précédent le plus cité date de 2013. Les attaquants de Target, la chaîne de magasins américaine, sont entrés avec les identifiants de Fazio Mechanical, son prestataire de climatisation, qui avait un accès au portail fournisseurs. Résultat : 40 millions de cartes bancaires, selon Target lui-même.
Et ce n’est plus l’exception. Le rapport annuel de Verizon sur les violations de données, publié en avril 2025, compte un tiers impliqué dans 30 % des 12 195 violations confirmées qu’il a étudiées, contre 15 % l’année précédente. Le double en un an.
Où sont vos badges prêtés
Vous n’avez pas de registre national. Mais vous avez presque sûrement ouvert, au fil des années, des accès à des gens qui ne travaillent plus pour vous, ou plus de la même façon. Les plus fréquents, dans l’ordre où je les cherche :
- L’agence ou le freelance qui a fait votre site, toujours administrateur du WordPress ou du nom de domaine.
- L’ancien prestataire encore invité sur le Google Drive ou le SharePoint partagé.
- L’outil d’emailing, de prise de rendez-vous ou de signature branché sur votre CRM avec une clé API qui n’expire jamais.
- Les applications autorisées via « Se connecter avec Google » ou Microsoft, qui lisent encore vos emails ou votre agenda.
- Le mot de passe de la banque, du logiciel de paie ou du compte publicitaire, donné par email à quelqu’un « pour dépanner ».
- Le stagiaire ou le salarié parti, dont le compte n’a jamais été fermé.
Ce que ça coûte quand ça sort
Si l’accès touche des données personnelles, clients ou salariés, c’est une violation au sens du RGPD. L’article 33 vous impose de la notifier à la CNIL dans les 72 heures après en avoir pris connaissance. Et l’article 28 vous oblige à avoir un contrat écrit avec chaque prestataire qui traite ces données pour vous : en cas de contrôle, « il avait le mot de passe » n’est pas un contrat.
Je ne connais pas de chiffre fiable sur le nombre d’accès oubliés dans une entreprise française de dix personnes, et je ne vais pas en inventer un. Le Danemark, lui, avait des procédures d’habilitation, un registre surveillé par l’État et une ministre responsable. Il a quand même fallu des semaines pour voir passer 8,8 millions de recherches.
Le registre des accès, à copier
Un tableur suffit. Une ligne par accès ouvert à quelqu’un d’extérieur, ou à un outil, avec ces sept colonnes :
- Qui : la personne ou l’entreprise, et un contact joignable.
- Quoi : l’outil ou le compte concerné, site, banque, CRM, Drive, messagerie.
- Niveau : lecture, modification ou administrateur.
- Pourquoi : la mission en une phrase, et sa date de fin si elle en a une.
- Comment : compte nominatif, mot de passe partagé ou clé API.
- Double authentification : oui ou non.
- Revu le : la date du dernier contrôle, à refaire tous les trois mois.
Trois règles et les outils qui les tiennent
Première règle : un accès par personne, jamais un mot de passe partagé. Un compte nominatif se ferme d’un clic sans changer le mot de passe de tout le monde, et il laisse une trace. Bitwarden Teams, 4 dollars par utilisateur et par mois selon sa grille publique, permet de partager un accès sans montrer le mot de passe, de le retirer d’un clic et de garder un journal de qui a ouvert quoi.
Deuxième règle : le moins de droits possible, le moins longtemps possible. Un prestataire qui corrige une page n’a pas besoin d’être administrateur du domaine. Une clé API pour l’outil d’emailing doit pouvoir lire les contacts, pas les supprimer. Et une mission qui a une date de fin donne un accès qui a une date de fin.
Troisième règle : regarder ce qui est déjà ouvert. Dans un compte Google, la page myaccount.google.com/connections liste gratuitement les applications tierces qui ont accès à votre compte. Dans Microsoft 365, le centre d’administration Entra liste les « Applications d’entreprise » autorisées sur votre organisation, sans surcoût. La première fois, cette liste surprend presque toujours.
Le message à envoyer à chaque prestataire de la liste, à copier tel quel : « Bonjour, nous faisons le point sur les accès ouverts à nos partenaires. Pouvez-vous nous confirmer, d’ici vendredi, les comptes et outils auxquels vous accédez chez nous, si vous en avez encore besoin, et si la double authentification est activée de votre côté ? Les accès non confirmés seront fermés lundi prochain. Merci. »
Où je ne suis pas d’accord
On entend souvent qu’il faut commencer par un audit de cybersécurité. Je ne suis pas d’accord. Un auditeur sérieux commencera par vous demander la liste de qui a accès à quoi, et vous la ferez de toute façon. Faites-la d’abord : elle coûte une heure, et elle règle la moitié du problème le jour même, quand vous fermez les comptes que personne ne réclame.
Ce que l’affaire danoise montre, c’est que la sécurité d’une entreprise est celle de son prestataire le moins attentif. Vous ne contrôlez pas ses ordinateurs. Vous contrôlez ce que son badge ouvre chez vous, et combien de temps.
Lundi matin
Ouvrez myaccount.google.com/connections, ou le centre d’administration Microsoft 365, et notez chaque application et chaque personne extérieure qui a encore accès à votre messagerie, votre agenda ou vos fichiers. Fermez celles dont vous ne savez pas dire à quoi elles servent, et envoyez le message ci-dessus aux autres.
Si vous voulez que vos outils soient branchés avec des accès nominatifs, limités et datés dès le départ, c’est ainsi que nous montons chaque automatisation de nos missions.
Ce sujet vous concerne directement ?
30 minutes d'audit gratuit pour voir ce que ça donnerait dans votre entreprise, chiffres à l'appui.
À lire ensuite
Équipe et organisation · 6 min
Un rectangle noir ne cache rien : Google vient de l’apprendre en public, et vos PDF « caviardés » ont la même faille
Équipe et organisation · 7 min
L’IA ne supprime pas d’emplois en France, elle supprime des offres : ce que ça change pour le poste que vous n’avez pas ouvert
Gestion et finances · 6 min
« Dix ans de mises à jour » n’était pas une date : Google vient de raccourcir sa promesse, et vos ordinateurs ont la même faille