Une phrase, 25 milliards de dollars
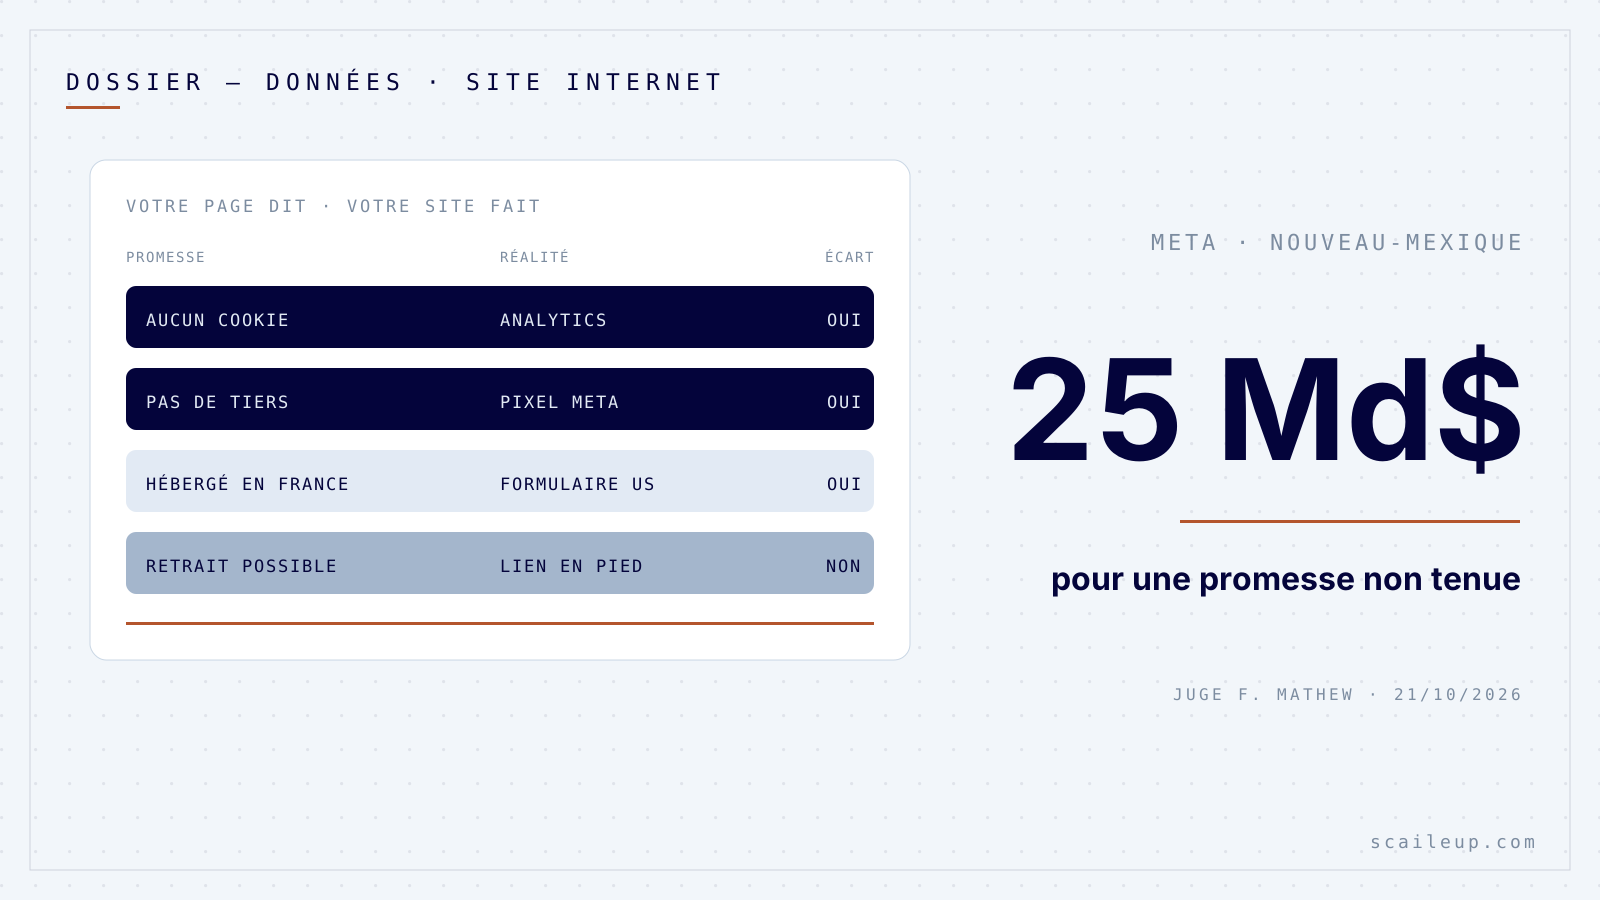
Le 21 octobre 2026, à Santa Fe, le juge Francis Mathew a condamné Meta à payer 25 milliards de dollars à l’État du Nouveau-Mexique. C’est la plus lourde sanction jamais infligée au propriétaire de Facebook, cinq fois l’amende de 5 milliards de la FTC américaine en 2019. Le juge a résumé l’affaire en deux phrases, que je traduis : « Facebook a promis aux utilisateurs qu’ils contrôlaient leurs données. C’était faux. »
Le dossier remonte au scandale Cambridge Analytica : un quiz de personnalité avait aspiré les données d’environ 87 millions de profils, revendues pour cibler des publicités politiques. Le Nouveau-Mexique a porté plainte en 2021. En septembre 2026, un jury a retenu plus de 43 millions d’infractions à la loi de l’État sur les pratiques commerciales trompeuses. L’État demandait 35 à 40 milliards, Meta proposait 3,4 milliards au maximum. Le juge a estimé qu’une sanction de plus de 219 milliards se justifiait, puis l’a ramenée à 25, avec des intérêts qui courent jusqu’au paiement. Meta fait appel. Sources : PBS NewsHour et Associated Press, CNN, Washington Post, 21 octobre 2026.
Ce qui m’intéresse ici n’est pas la fuite. C’est le motif retenu : l’écart entre ce que Facebook écrivait et ce que Facebook faisait. Ma thèse, et vous pouvez la contester : la politique de confidentialité de votre site fait, elle aussi, des promesses que votre site ne tient pas, et personne chez vous ne l’a vérifié depuis qu’elle a été copiée d’un modèle.
Votre politique a été écrite avant vos outils
Je ne connais pas votre site, mais je connais la façon dont ces pages naissent. Une politique de confidentialité est rédigée une fois, au lancement, souvent à partir d’un modèle trouvé en ligne ou fourni par l’agence. Ensuite, le site vit sa vie : l’agence de publicité ajoute le pixel de Meta pour mesurer ses campagnes, quelqu’un installe un chat, une vidéo YouTube arrive sur la page d’accueil, le formulaire de contact est branché sur un outil américain. Chaque ajout envoie des informations sur vos visiteurs à une entreprise de plus. La page de confidentialité, elle, n’a pas bougé.
Résultat, elle affirme des choses du genre « nous ne partageons pas vos données avec des tiers » ou « aucun cookie n’est déposé sans votre accord », alors que le site fait l’inverse dès la première seconde. C’est exactement la forme du dossier Meta : une phrase rassurante d’un côté, un fonctionnement réel de l’autre, et entre les deux personne qui compare.
Les écarts que je vous conseille de chercher en premier sont toujours les mêmes, parce qu’ils viennent d’outils posés sans passer par la personne qui a écrit la page :
- Le pixel Meta ou la balise Google Ads, installés pour une campagne et jamais retirés.
- Google Analytics chargé avant que le visiteur ait cliqué sur Accepter.
- Une vidéo YouTube ou une carte Google Maps intégrée, qui dépose ses propres cookies.
- Un chat ou un outil d’enregistrement des sessions qui capte ce que le visiteur tape.
- Un formulaire de contact qui envoie les messages vers un outil hébergé hors d’Europe.
Ce que ça coûte en France, sans exagérer
Je ne vais pas vous faire peur avec 25 milliards : vous ne serez jamais jugé au Nouveau-Mexique. Le cadre français est plus modeste, et plus proche. Le RGPD plafonne les sanctions à 20 millions d’euros ou 4 % du chiffre d’affaires mondial, selon le montant le plus élevé, article 83. La CNIL a déjà sanctionné l’écart entre la promesse et le fonctionnement des cookies : 60 millions d’euros pour Facebook, décision publiée le 6 janvier 2022, parce que refuser les cookies demandait plus de clics que les accepter.
Pour une PME, le risque réel n’est pas l’amende record. C’est un client mécontent qui écrit à la CNIL, un donneur d’ordre qui vous envoie un questionnaire de sécurité avant de signer, ou un concurrent qui passe votre site dans un outil gratuit et le fait savoir. Dans les trois cas, la question posée est celle du juge Mathew : ce que vous écrivez est-il vrai ?
Le test des vingt minutes
Vous n’avez besoin ni de juriste ni de développeur pour le faire. Prenez votre page de confidentialité d’un côté, votre site de l’autre.
- Ouvrez Blacklight, l’outil gratuit du média américain The Markup, choisissez l’Europe comme lieu de test, et lancez-le sur l’adresse de votre site. En une minute, il liste les traceurs publicitaires, les cookies tiers, les données envoyées à Facebook, TikTok ou Google Analytics, et les scripts qui enregistrent les sessions.
- Ouvrez votre site en navigation privée, cliquez sur Refuser, puis ouvrez les outils de développement du navigateur, touche F12, onglet Réseau. Rechargez la page et lisez les noms de domaine qui défilent : facebook.net, google-analytics.com, doubleclick.net. Ce qui apparaît après un refus est un écart.
- Relisez votre politique et surlignez chaque phrase qui affirme quelque chose : « nous ne partageons pas », « uniquement avec votre accord », « hébergé en France ».
- Remplissez le tableau ci-dessous, une ligne par phrase surlignée.
Le tableau à copier
Trois colonnes : ce que la page promet, ce que le site fait vraiment, et qui corrige avant quand. Voici les lignes que je remplirais d’abord, à adapter à votre propre page :
- Promesse : « Aucun cookie sans votre accord. » Réalité : Google Analytics se charge avant le clic. Correction : bloquer le script jusqu’au consentement, par l’agence, sous huit jours.
- Promesse : « Nous ne partageons pas vos données avec des tiers. » Réalité : pixel Meta actif, campagne terminée depuis un an. Correction : retirer le pixel, gratuit, dix minutes.
- Promesse : « Vos données sont hébergées en France. » Réalité : le formulaire envoie vers un outil américain. Correction : changer la phrase ou l’outil, décision du dirigeant.
- Promesse : rien sur la vidéo. Réalité : YouTube dépose ses cookies. Correction : passer en mode sans cookie de YouTube ou afficher la vidéo après un clic.
- Promesse : « Vous pouvez retirer votre consentement à tout moment. » Réalité : aucun bouton pour le faire. Correction : ajouter le lien Gérer mes cookies en pied de page.
Ce que coûte la correction
Moins qu’une heure de rendez-vous avec un avocat. Retirer un pixel oublié ne coûte rien. Un bandeau de consentement qui bloque vraiment les scripts avant l’accord existe en gratuit : tarteaucitron.js, logiciel libre français, ou Cookiebot, gratuit jusqu’à 50 pages, puis 7 euros par mois en Premium Lite et 15 euros par mois et par domaine jusqu’à 350 pages, selon sa grille du 22 octobre 2026. Réécrire la politique pour qu’elle décrive le site réel prend une heure quand le tableau est rempli, parce que le tableau est déjà le brouillon.
La vraie dépense est ailleurs : décider qui, chez vous, doit être prévenu avant qu’un outil soit ajouté au site. Sans ce nom, le tableau sera faux dans six mois, exactement comme la page l’est aujourd’hui.
Ce que vous pouvez faire lundi
Lancez Blacklight sur votre site, version Europe, faites une capture du résultat et envoyez-la à la personne qui a écrit votre politique de confidentialité, avec une seule question : est-ce que notre page dit ça ? Si personne ne sait qui l’a écrite, vous tenez déjà votre réponse.
Chez Scaile Up, les sites que je livre partent avec un tableau des outils branchés et une politique de confidentialité écrite à partir de ce tableau, pas d’un modèle.
Ce sujet vous concerne directement ?
30 minutes d'audit gratuit pour voir ce que ça donnerait dans votre entreprise, chiffres à l'appui.
À lire ensuite
Développement commercial · 6 min
Au-delà d’un tiers de vos ventes sur une plateforme, ce n’est plus vous qui fixez vos prix : Amazon vient d’en donner la preuve
Développement commercial · 6 min
Votre position sur Google compte moins que la phrase que l’IA écrit au-dessus de vous : lisez-la avant de payer pour remonter
Automatisation et IA · 6 min
Les consignes de votre chatbot finiront sous les yeux de vos clients : WhatsApp vient de se faire prendre avec 102 notes cachées